
Radar de inovação de startups: um banco de dados de startups em tempo real
Abril 10, 2026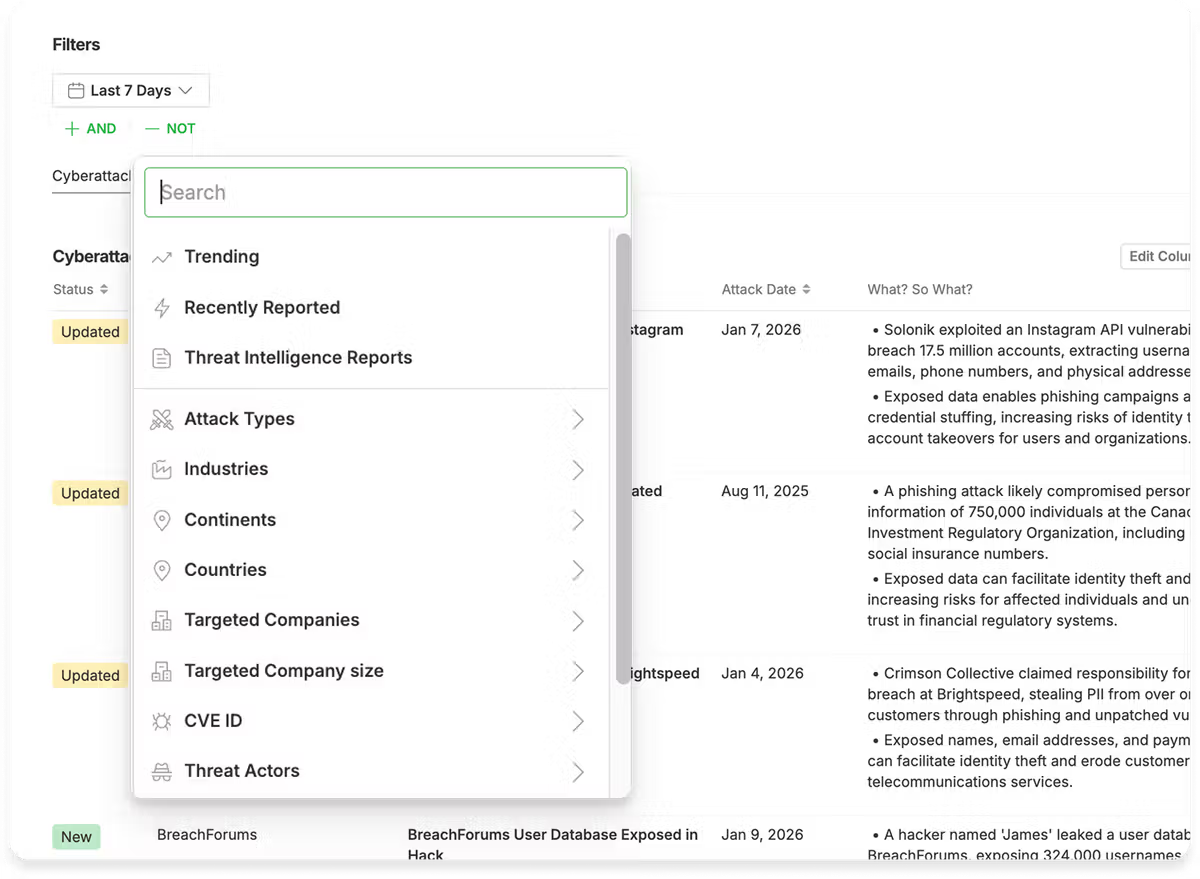
6 exemplos de agentes de ataque cibernético
Abril 16, 2026A engenharia de contexto é o novo multiplicador da IA: a qualidade da saída não se trata mais de como você pergunta, mas de qual contexto a IA pode acessar quando responde.
Com o novo servidor Feedly Threat Graph MCP, Claude obtém acesso em tempo real a artigos enriquecidos e insights sobre ameaças de mais de 10.000 fontes confiáveis: relacionamentos entre mais de 800 atores de ameaças, mais de 10 mil famílias de malware, mais de 300 mil CVEs, mais de 500 mil IoCs, mais de 800 técnicas e táticas e mais de 10 mil ataques cibernéticos.
As 16 ferramentas expostas pelo servidor Threat Graph MCP permitem que Claude pesquise como um analista de CTI e forneça respostas mais precisas e oportunas.
Pergunte sobre uma campanha de ransomware e Claude correlaciona os atores da ameaça, seus TTPs, CVEs explorados e IoCs associados.
Ou use vários servidores MCP para orquestrar fluxos de trabalho completos de busca de ameaças.
Vamos percorrer quatro cenários, desde consultas simples até fluxos de trabalho complexos, que mostram como você pode realizar pesquisas de CTI mais precisas ao conectar Claude ao Feedly Real-Time Threat Graph.
Primeiro, o que é um servidor MCP e como eles podem ajudar
Um servidor MCP (Model Context Protocol) é uma interface padronizada que permite que assistentes de IA acessem ferramentas e fontes de dados diretamente em tempo real. O servidor Feedly MCP permite que Claude AI extraia novas informações diretamente do gráfico de ameaças em tempo real do Feedly.
Para os analistas do CTI, isso significa que você pode fazer perguntas de pesquisa ao Claude CTI, como “Quais são os TTPs mais recentes associados ao APT29?” e buscará dados atuais do Feedly Threat Graph, em vez de depender apenas de dados fragmentados de pesquisa na web. Esse contexto aprimorado permite que Claude forneça insights mais oportunos, relevantes e acionáveis.
O raciocínio e o uso de ferramentas especializadas de Claude mostram como ele pensa como um analista de CTI: identificando e pesquisando APT29, extraindo relacionamentos e sintetizando inteligência de campanha recente com fontes citadas.
Demonstração 1: Rastreando campanhas ativas de ransomware
Incitar
What's trending in ransomware attacks this month?A pesquisa na Web fornece a Claude e outras ferramentas de IA alguns artigos para melhorar a atualidade de sua resposta treinada em LLM. No entanto, raramente fornece uma visão abrangente dos eventos cibernéticos atuais e em evolução. O servidor Feedly MCP conecta suas ferramentas de IA diretamente ao nosso gráfico de ameaças em tempo real, fornecendo inteligência abrangente e conectada de mais de 10.000 fontes com relacionamentos pré-mapeados entre atores, campanhas e vulnerabilidades.
Resultado
Quando você faz essa pergunta a Claude com o servidor Feedly MCP ativado, ele consulta automaticamente nosso gráfico de ameaças em busca de atividades de ransomware nos últimos 30 dias. A IA seleciona e encadeia múltiplas ferramentas, extraindo tendências de ataques cibernéticos, filtrando por tipo de ataque e identificando os atores responsáveis pela ameaça.
O que você ganha: Tendências específicas de ransomware com atribuição, setores afetados, exigências de resgate e impacto financeiro. Não são fragmentos de resultados de pesquisa aleatórios que perdem as conexões.
Por que é importante: O contexto mais completo e atualizado do gráfico de ameaças em tempo real, em vez de alguns artigos com boa classificação na pesquisa, ajuda a IA a produzir respostas que refletem todos os relacionamentos conhecidos e atividades recentes. As respostas são mais práticas para que você possa passar rapidamente da pergunta à ação e começar a proteger seu negócio.
Demonstração 2: Identificando vulnerabilidades exploradas ativamente
Incitar
What are the most dangerous vulnerabilities discovered in the past week that threat actors are already exploiting? For each one, tell me: who's exploiting it, what malware they're using, what industries they're targeting, and if there are any proof-of-concept exploits or Metasploit modules available.Resultado
Esta consulta desencadeia um raciocínio complexo. O servidor MCP extrai tendências de vulnerabilidades, faz referência cruzada delas com atividades de agentes de ameaças, identifica famílias de malware associadas e verifica explorações disponíveis – tudo automaticamente.
O que você ganha: CVEs com evidências de exploração ativa, atribuição específica de atores de ameaças, setores direcionados, famílias de malware associadas e status de disponibilidade de exploração.
Por que é importante: Em vez de alternar manualmente entre NVD, feeds de ameaças e relatórios de campanha, você obtém o contexto completo da ameaça em uma consulta. Você sabe imediatamente se um CVE está sendo transformado em arma, por quem e contra quais setores, para poder priorizar a aplicação de patches com base no risco real para o seu ambiente, e não apenas nas pontuações do CVSS.
Demonstração 3: Construindo caças a ameaças acionáveis
Incitar
Build me a threat hunt for Scattered Spider based on their last 3 months of activity.Resultado
O servidor MCP analisa as campanhas recentes do Scattered Spider, extraindo seus TTPs atuais, padrões de infraestrutura e preferências de direcionamento dos incidentes relatados.
O que você ganha:
- TTPs atuais mapeados para MITRE ATT&CK com base na atividade observada.
- Oportunidades de detecção vinculadas às campanhas recentes do Salesforce e de provedores de identidade.
- Consultas prontas para serem executadas no seu SIEM.
Por que é importante: Ao investigar o Scattered Spider, você precisa de uma imagem operacional completa, não de resultados de pesquisa. O servidor Feedly MCP oferece inteligência desduplicada de milhares de fontes, organizadas temporalmente para que você possa ver como suas táticas evoluíram. Você está trabalhando com o perfil completo de atividades recentes, pronto para operacionalizar.
Demonstração 4: Orquestração de múltiplas ferramentas para fluxos de trabalho completos
Incitar
Conduct research in Feedly on the latest TTPs for Scattered Spider and conduct a threat hunt in my SIEM. Then share the findings in Slack using the threat hunting Notion template.Resultado
Esta demonstração mostra a verdadeira orquestração: o Threat Graph MCP Server trabalhando junto com outras ferramentas MCP para automatizar um fluxo de trabalho completo de caça a ameaças.
O fluxo de trabalho automatizado:
- O Feedly MCP consulta o Threat Graph para obter inteligência do Scattered Spider.
- Gera consultas Wazuh específicas com base em IoCs e TTPs extraídos.
- Estruture as descobertas usando seu modelo de caça a ameaças do Notion.
- Publica resultados formatados em seu canal do Slack.
O que você ganha: Uma caça a ameaças completa e documentada com:
- Contexto de inteligência do gráfico de ameaças do Feedly
- Consultas SIEM prontas para execução
- Documentação estruturada em seu formato existente
- Notificação da equipe com as principais descobertas
Por que é importante: O MCP não trata apenas de consultar dados. Trata-se também de integrar inteligência contra ameaças em tempo real aos seus fluxos de trabalho existentes. O contexto do Threat Graph do Feedly flui diretamente para suas ferramentas de segurança, eliminando a confusão de copiar e colar entre plataformas e garantindo que suas buscas sejam baseadas na inteligência atual.
Dos sinais à ação em minutos
O contexto torna a IA melhor. A pesquisa na Web fornece fragmentos, enquanto o servidor Feedly MCP, extraindo o contexto do Feedly Threat Graph, fornece uma imagem completa e conectada. Ao automatizar investigações de ameaças que costumavam levar horas, sua equipe pode priorizar com mais rapidez, responder mais rapidamente e reduzir a exposição a riscos. Suas ferramentas de IA agora operam com contexto em tempo real, tornando as respostas acionáveis, verificáveis e prontas quando surgirem ameaças.
Automatize fluxos de trabalho de CTI com Claude e o Feedly Threat Graph
O servidor MCP da Feedly fornece às ferramentas de IA o contexto necessário para fornecer respostas de CTI mais precisas.

Fonte da matériae créditos link






