
Servidor Feedly MCP: automatize fluxos de trabalho de CTI com Claude e o Feedly Threat Graph
Abril 13, 2026
Aja contra ameaças críticas instantaneamente: envie novas informações diretamente para o Slack
Abril 18, 2026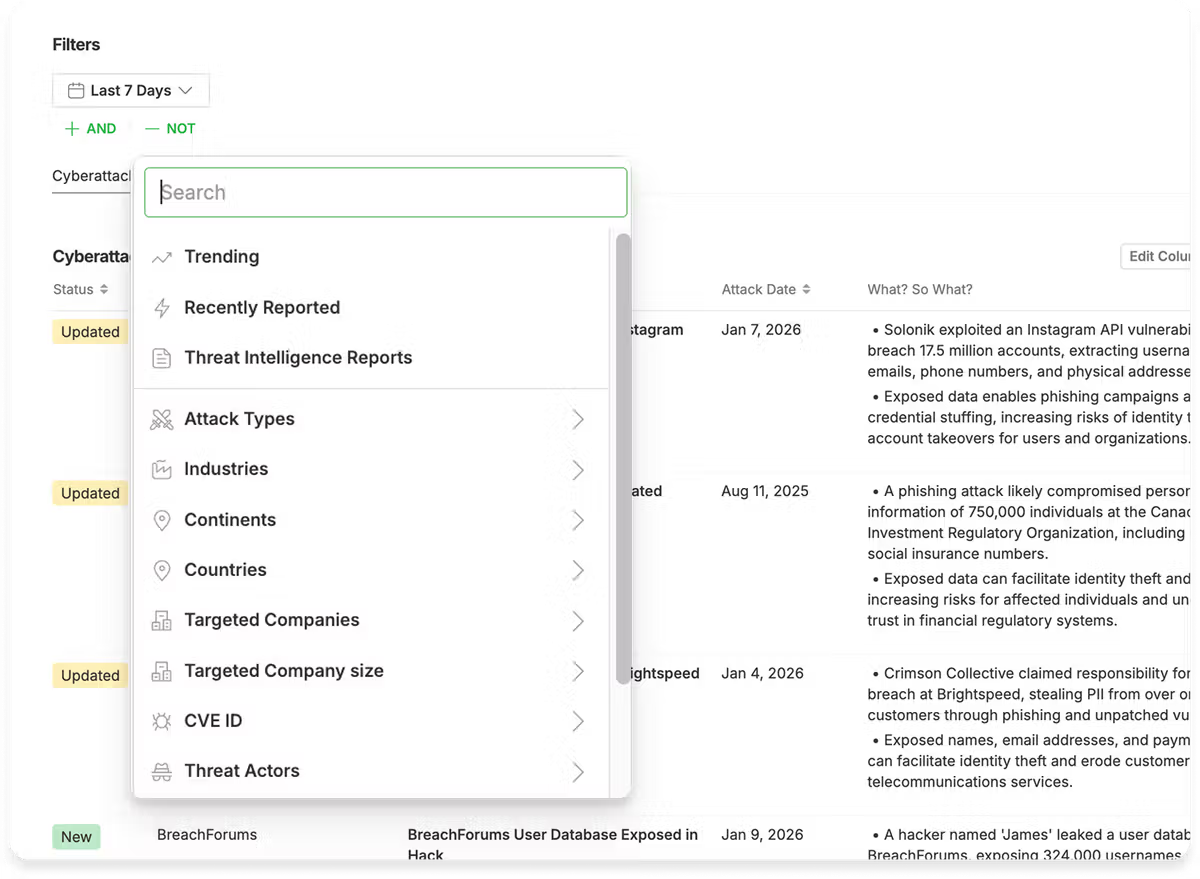
Feedly’s Agente de ataque cibernético permite que você seja o primeiro a saber sobre ataques relevantes, detectar padrões e priorizar sua análise. Ele é alimentado pelo gráfico de ameaças em tempo real, fornecendo contexto de ataque atual e relevante em uma única visualização, permitindo análises rápidas e relatórios personalizados. Ele coleta dados de mais de 10.000 fontes OSINT, incluindo registros da SEC e relatórios regionais de bolsas de valores.
O que torna uma visão de agente de ataque cibernético eficaz? Pedimos aos consultores de inteligência de ameaças da Feedly que fornecessem suas configurações favoritas e mais úteis e explicassem como os clientes as usam para proteger suas organizações.
Exemplo 1: tendências de ataques cibernéticos
A maioria dos CISOs quer estar ciente do que está acontecendo, não apenas no seu setor, mas na segurança cibernética em geral. Essa visualização de tendências de ataques cibernéticos garante que você não perca nenhum ataque emergente, ou mesmo aqueles que estão nas manchetes em fontes que você talvez não siga.
O “O quê? E daí?” coluna ajuda você a entender imediatamente não apenas o que aconteceu, mas frequentemente quem estava por trás disso, como eles operaram e o que observar.
Exemplo 2: ataques cibernéticos à indústria
Se os agentes da ameaça estiverem atacando seus concorrentes, é provável que eles ataquem você em seguida. Por que? Muitas indústrias usam software, processos e posturas defensivas semelhantes. Se um ator de ameaça tiver sucesso ao atingir uma empresa do setor, é provável que ele mude para a próxima. Esta visão restringe os ataques cibernéticos àqueles que afetam empresas de um setor específico, como o financeiro.
Para qualquer ataque listado, você pode explorar o cartão Cyberattack Insights para obter detalhes adicionais, incluindo a linha do tempo, atores da ameaça, malware e muito mais. Você também pode ler os artigos originais na parte inferior dos cartões para ver o contexto original.
Exemplo 3: Ataques à cadeia de abastecimento
Quando um fornecedor, fornecedor ou prestador de serviços é comprometido, os invasores podem usar esse ponto de entrada para entrar no seu ambiente por meio de credenciais de acesso legítimas, atualizações de software comprometidas ou dados compartilhados.
No Feedly, você pode criar uma lista personalizada de seus fornecedores, fornecedores e prestadores de serviços críticos. Essa lista personalizada funciona como um modelo de IA no agente de ataque cibernético, permitindo filtrar ataques direcionados especificamente a empresas em sua cadeia de suprimentos, garantindo que você se mantenha informado sobre ameaças que podem afetar a superfície de ataque estendida de sua organização.
Exemplo 4: ransomware
O ransomware continua a ser uma das ameaças mais perturbadoras que as equipas de segurança enfrentam, com novas variantes e grupos a surgir regularmente. O rastreamento de ransomware emergente ajuda a identificar quais grupos estão visando ativamente seu setor, compreender suas táticas em evolução e detectar padrões de ataque antes que eles afetem sua organização.
O agente de ataque cibernético permite filtrar especificamente ataques de ransomware, fornecendo uma visão focada de incidentes recentes com contexto completo, incluindo famílias de ransomware, setores visados, agentes de ameaças, TTPs e IoCs. Essa visibilidade permite que você atualize regras de detecção, priorize esforços de correção, concentre sua busca de ameaças e informe as partes interessadas sobre os riscos emergentes antes de responder a um incidente ativo.
Observação: Os “ataques de ransomware” e o modelo de IA “Ransomware” são filtros distintos que se comportam de maneira um pouco diferente. Selecionar “Ataque de ransomware” revela incidentes em que o ransomware foi a causa, mesmo que o ransomware específico não seja atribuído. O modelo de IA “Ransomware” incluiria apenas ataques em que um programa Ransomware fosse nomeado no ataque.
Exemplo 5: Tipos de ataque
Diferentes tipos de ataque exigem diferentes estratégias defensivas, e compreender quais ameaças têm como alvo ativo organizações como a sua ajuda a priorizar os controles de segurança de maneira eficaz. O agente de ataque cibernético permite filtrar por tipos de ataque específicos ou rastrear vários simultaneamente, proporcionando uma visão focada do que é mais importante para o seu ambiente.
Exemplo 6: Monitoramento de ameaças geográficas
Os ataques cibernéticos raramente acontecem isoladamente. Quando os agentes de ameaças comprometem com sucesso as organizações na sua região, muitas vezes reutilizam esses mesmos TTPs contra alvos semelhantes. A conscientização precoce permite uma defesa proativa.
Este filtro permite que as equipes de segurança determinem se seus pares, fornecedores ou parceiros dentro de sua região geográfica estão sofrendo ataques. Adicionar filtros, como setor ou produto, à sua pilha de tecnologia pode refinar ainda mais os ataques para apenas aqueles que são relevantes para você, para que você possa priorizar ameaças e implementar controles apropriados de monitoramento ou mitigação.
Resumo
O agente de ataques cibernéticos oferece filtragem precisa com base nas suas necessidades de inteligência, para que você possa concentrar seu tempo e energia em ataques relevantes. Fornecemos alguns exemplos simples, mas poderosos, de como você pode usar a filtragem para atingir diferentes objetivos. Idealmente, também inspirou você a pensar em como combinar esses filtros para obter ainda mais precisão.
Rastreie ataques em tempo real
Para explorar como isso pode agilizar seus fluxos de trabalho, reduzir surpresas indesejadas e reduzir o tempo médio de resposta (MTTR), agende uma demonstração.
Fonte da matériae créditos link






