
Conheça sua nova barra lateral: menos confusão, mais personalização
Fevereiro 2, 2026
Modelos de IA de categoria de malware: rastreie tipos de malware com facilidade
Fevereiro 6, 2026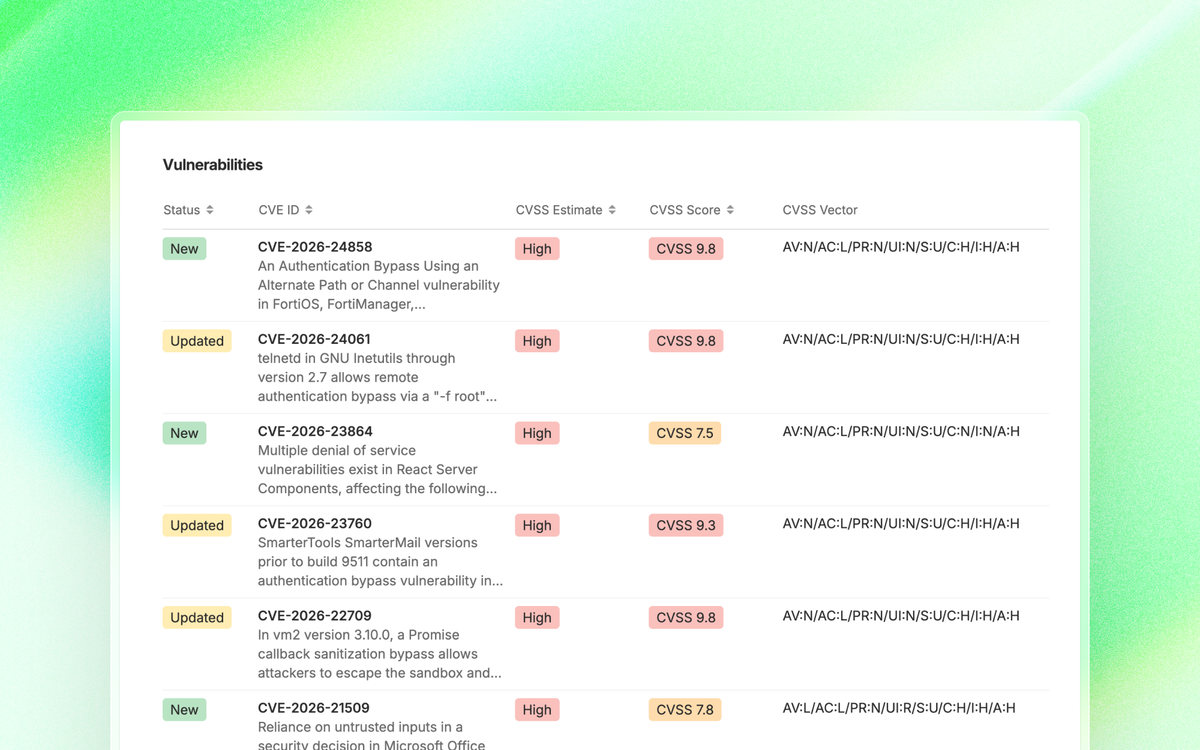
O Vulnerability Intel Agent do Feedly agora inclui poderosos filtros CVSS Vector que oferecem controle preciso sobre a priorização de CVE com base em métodos de ataque e impacto. Em vez de confiar apenas nas pontuações do CVSS, agora você pode identificar vulnerabilidades com base em como elas são exploradas e em quais sistemas elas afetam.
Os filtros usam lógica booleana (AND/OR/NOT) em diferentes atributos, incluindo os novos componentes CVSS Vector que dividem as características de vulnerabilidade por superfície de ataque e condições necessárias.
Aqui estão sete exemplos que mostram como os filtros CVSS Vector ajudam você a encontrar rapidamente as vulnerabilidades que representam ameaças ao seu ambiente.
Compreendendo os componentes do vetor CVSS
Os novos filtros CVSS Vector transformam pontuações CVSS abstratas em inteligência prática:
Vetor de ataque informa a acessibilidade da vulnerabilidade. Rede significa acessível de qualquer lugar online. Rede Adjacente significa o mesmo segmento de rede. Local requer acesso ao sistema. Físico requer acesso pessoal.
Privilégios necessários indica se um invasor precisa de direitos de sistema existentes. “Nenhum” significa ataques não autenticados. “Baixo” significa que um usuário básico poderia explorá-lo. “Alto” exigiria acesso de administrador ou sistema para explorar o CVE.
Interação do usuário mostra se a engenharia social ou a ação do usuário são necessárias. “Nenhum” implica que é uma exploração totalmente automatizada. “Obrigatório” significa que você tem uma janela para detectar e bloquear.
Escopo de Impacto (Confidencialidade, Integridade, Disponibilidade) esclarece a ameaça. Impacto de alta “disponibilidade” significa interrupção do serviço. Alta “confidencialidade” indica exposição de dados. Alta “integridade” incluiria comprometimento do sistema ou modificação de dados.
Mudança de escopo mostra se a vulnerabilidade ultrapassa os limites de confiança. “Escopo alterado” implica movimento lateral, escalonamento de privilégios ou ataques entre componentes agora são possíveis.
Exemplo 1: Quais vulnerabilidades não corrigidas não exigem pré-condições do invasor e provavelmente serão exploradas?
Identifique a classe de ameaças mais agressiva: aquelas que são ativamente exploradas e podem ser exploradas na entrega. Este filtro combina o status de exploração no mundo real com características “wormable” (sem necessidade de privilégios, sem interação do usuário). Como essas vulnerabilidades não possuem nenhum patch disponível, considere implementar controles de compensação ou mecanismos de detecção em torno dos sistemas afetados.
Configuração de filtro
(Privileges Required: None)
AND
(User Interaction: None)
AND
(Exploited) OR (Proof of Concept) OR (Weaponized) OR (CISA KEV)
AND
(Attack Vector: Network)
NOT
(Patched)
Resultado
Exemplo 2: Quais vulnerabilidades remotas ameaçam a disponibilidade do seu serviço?
Quando sua organização depende muito da disponibilidade de serviços, você precisa identificar vulnerabilidades que possam resultar em ataques de negação de serviço exploráveis remotamente. Esse filtro combina o impacto da alta disponibilidade com um vetor de ataque à rede para revelar vulnerabilidades que podem permitir que invasores remotos coloquem seus serviços off-line. Esses riscos e ameaças de alto impacto são uma preocupação importante para aplicativos voltados para o cliente e infraestrutura central, onde o tempo de inatividade afeta diretamente seus negócios.
Configuração de filtro
(Availability Impact: High)
AND
(Attack Vector: Network)
Resultado
Exemplo 3: Quais CVEs explorados têm maior probabilidade de serem explorados remotamente?
Identifique vulnerabilidades que estão sendo exploradas ativamente E que podem ser exploradas remotamente. Este filtro se concentra em vulnerabilidades que possuem uma prova de conceito ou que foram comprovadamente exploráveis e acessíveis em toda a rede. A combinação de evidências de exploração do mundo real com um vetor de ataque à rede confirma que os adversários já estão usando essas técnicas ou provavelmente pelo menos tentarão; verifique se sua infraestrutura externa foi direcionada.
Configuração de filtro
(Exploited) OR (Proof of Concept) OR (Weaponized) OR (CISA KEV)
AND
(Attack Vector: Network)
Resultado
Exemplo 4: Quais vulnerabilidades remotas representam um grande risco de roubo de dados?
Proteja sua organização contra violações externas de dados, visando vulnerabilidades que possam permitir que um invasor remoto comprometa a confidencialidade de seus dados. Ao combinar o alto impacto de confidencialidade com um vetor de ataque à rede, você identifica CVEs que permitem a exfiltração ou o acesso a informações confidenciais, como registros de clientes ou código proprietário, sem exigir acesso físico ou local ao sistema.
Configuração de filtro
(Confidentiality Impact: High)
AND
(Attack Vector: Network)
Resultado
Exemplo 5: Quais vulnerabilidades expõem dados sem interação do usuário?
Encontre riscos “silenciosos” onde os dados são expostos sem que o usuário clique em um link ou abra um arquivo. O alto impacto na confidencialidade combinado com a ausência de interação do usuário significa que os invasores podem automatizar o roubo de dados. Estas vulnerabilidades são particularmente perigosas para sistemas backend e bases de dados que processam informações sensíveis, uma vez que a exploração pode ocorrer em segundo plano sem alertar o pessoal.
Configuração de filtro
(Confidentiality Impact: High)
AND
(User Interaction: None)
Resultado
Exemplo 6: Quais vulnerabilidades são fáceis de alcançar para os agentes de ameaças?
Ataques com baixa complexidade de ataque exigem esforço mínimo para serem explorados, mas podem ter um grande impacto em sua rede e são como frutos fáceis de alcançar para os agentes de ameaças. Adicione o vetor de rede e os agentes de ameaças poderão atacar essas vulnerabilidades remotamente. Esses ataques geralmente são algum tipo de injeção ou Cross-Site Script.
Configuração de filtro
(Attack Complexity: Low)
AND
(Attack Vector: Network)
Resultado
Exemplo 7: Quais vulnerabilidades permitem movimentação lateral (mudança de escopo)?
Rastreie vulnerabilidades com escopo alterado porque elas podem expandir a superfície de ataque além do componente inicialmente vulnerável. Quando o escopo muda de “inalterado” para “alterado”, a vulnerabilidade pode impactar sistemas fora do componente diretamente vulnerável. Quando combinados com vetores de ataque de rede ou de rede adjacente, esses CVEs representam situações perigosas nas quais o comprometimento de um sistema pode levar ao acesso não autorizado a outros. Isto é particularmente crítico em implantações em nuvem, ambientes em contêineres e redes segmentadas, onde o movimento lateral pode causar uma falha em cascata.
Configuração de filtro
(Scope: Changed)
AND
(Attack Vector: Network) OR (Attack Vector: Adjacent Network)
Resultado
Comece a priorizar com filtros vetoriais CVSS
Os dados vetoriais CVSS podem fazer mais do que ajudá-lo a priorizar patches. O gerenciamento de vulnerabilidades é, na verdade, um bom lugar para começar a caçar ameaças, porque você está trabalhando com pontos fracos reais em sua pilha, e não com ameaças teóricas. Identifique as vulnerabilidades que estão em seu ambiente usando os resultados da verificação e aplique esses filtros para começar a descobrir caminhos de ataque que possam existir.
Experimente o agente de vulnerabilidade disponível no Feedly Threat Intelligence
Priorize os CVEs pela forma como são explorados, não apenas pela sua pontuação de gravidade.
Fonte da matériae créditos link






