
Agente de vulnerabilidade: 7 maneiras de usar filtros vetoriais CVSS para uma priorização CVE mais inteligente
Fevereiro 4, 2026
Boletins informativos com tecnologia de IA — criação mais rápida, maior impacto
Fevereiro 7, 2026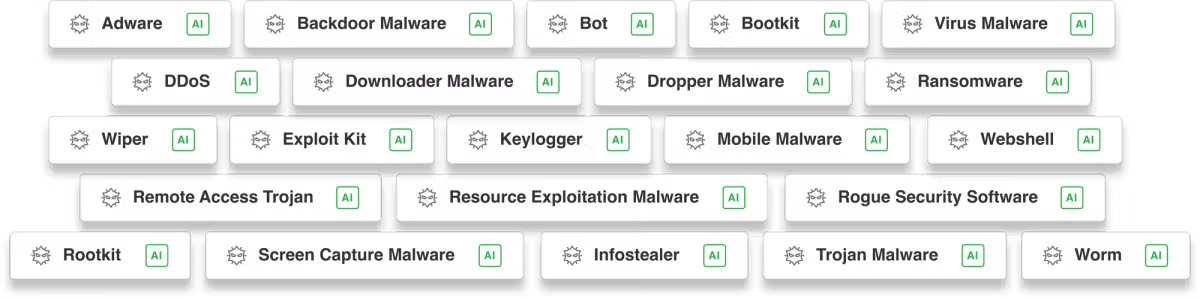
Resumo de 15 segundos
As categorias de malware geralmente compartilham comportamentos comuns, como ransomware criptografando arquivos ou botnets se comunicando com servidores de comando e controle. Os novos modelos de IA do Feedly permitem que as equipes rastreiem artigos na web para todas as 22 categorias de malware reconhecidas no Ontologia STIX.
Com esses novos modelos de IA, você pode:
- Detecte informações sobre categorias de malware, incluindo contexto relevante como atores de ameaças, vulnerabilidades, TTPs e IoCs.
- Concentre-se nas ameaças mais relevantes alinhado com seu perfil de risco.
- Identifique lacunas de defesa modelando objetivos e comportamentos de malware.
- Compartilhe inteligência sua organização pode agir.
Esses modelos de IA tornam mais fácil do que nunca a compreensão, a comunicação e a defesa contra ameaças em evolução.
Ao categorizar o malware, os analistas de CTI ganham uma estrutura estruturada para analisar ameaças, priorizar recursos e implementar defesas direcionadas. Em última análise, esta compreensão estruturada melhora a capacidade da organização de detectar, prevenir e responder eficazmente às ameaças cibernéticas.
Os 22 modelos de IA do Feedly para categorias de malware permitem que as equipes se concentrem nos tipos de malware que determinaram serem os riscos mais significativos. Esses modelos de IA são acionados quando um malware específico é detectado (por exemplo, o malware XtremeRat aciona o tipo “Trojan de acesso remoto”) ou quando um alias é identificado (por exemplo, a menção de “antivírus falso” aciona o tipo “Software de segurança invasor”).
Detecte informações sobre categorias de malware, incluindo contexto relevante
Crie feeds de IA personalizados específicos para malware, alinhados com seus requisitos de inteligência, combinando os modelos de IA da categoria de malware com outros modelos de IA de inteligência contra ameaças. Por exemplo, você pode acompanhar notícias sobre táticas, técnicas e procedimentos (TTPs) usados com a categoria de malware Infostealers.
Este AI Feed irá vasculhar a web em busca de qualquer conteúdo que corresponda à consulta. Os artigos são relevantes para o tema e enriquecidos com insights para ajudá-lo a realizar sua análise com mais rapidez. Neste exemplo, os artigos com TTPs destacam o número de TTPs no topo.
Concentre-se nas ameaças mais relevantes alinhadas ao seu perfil de risco
Concentrar-se em algumas categorias de malware pode melhorar sua eficiência. Ainda mais inteligente é restringir a inteligência de código aberto a conteúdo relevante para seu setor, região geográfica ou adversários conhecidos.
Novamente, usaremos um AI Feed para analisar a categoria de malware Ransomware, mas desta vez restringiremos os resultados a um setor – neste caso, o de saúde.
Os resultados ajudam sua equipe a se concentrar nos tipos de Ransomware usados em seu setor por seus adversários contra vulnerabilidades específicas e muito mais.
Abaixo está um artigo com a família de malware destacada no topo da página. Além disso, as referências à categoria e táticas de malware são destacadas em verde.
Identifique lacunas de defesa modelando objetivos e comportamentos de malware
Coletar conteúdo é apenas parte do desafio – você também precisará extrair técnicas e temas, muitas vezes lendo e sintetizando o conteúdo manualmente. O Ask AI do Feedly permite analisar vários artigos para descobrir os objetivos, comportamentos do malware e como se defender contra eles.
Neste exemplo, voltamos ao exemplo inicial, mas expandimos nossa análise usando a IA para compilar insights comportamentais que podem informar a caça a ameaças ou desenvolver programas de conscientização. Por exemplo, reconhecer que o phishing é um método padrão de entrega de trojans pode levar a uma melhor filtragem de e-mails e ao treinamento de conscientização sobre phishing.
Compartilhe informações para que sua organização possa agir
É quase impossível compreender o comportamento de cada programa de malware. Fazer com que sua organização se concentre nas principais categorias de malware que representam o risco mais significativo para sua organização pode ajudar a reduzir o aprendizado necessário e aumentar as ações. O Feedly simplifica o compartilhamento dessas informações por meio de plataformas de colaboração como Folga ou Equipes, Boletins informativos automatizados para as partes interessadas, Feedly’s APIou integrações com suas ferramentas.
Para este exemplo, vamos supor que você queira compartilhar atualizações sobre atividades arriscadas de malware em seu setor em um canal do Slack. Você pode começar configurando um AI Feed que rastreia a categoria de malware Modelos de IA para Rootkits, Worms, Wipers e RATs.
Em seguida, você pode configurar uma integração de canal do Slack para postar cada novo artigo desse AI Feed.
Resumo
As categorias de malware permitem que sua equipe se concentre no malware que representa o risco mais significativo para sua organização. Sua equipe pode aumentar seu conhecimento sobre agentes de ameaças específicos do setor e TTPs associados a diferentes tipos de malware e focar nas defesas que provavelmente gerarão o maior retorno.
Rastreie categorias de malware
Simplifique sua coleta de inteligência concentrando-se nas categorias de malware que são importantes para sua organização.
Fonte da matériae créditos link






