
Webinar: Truque ou violação – Histórias de terror de analistas do CTI
Dezembro 4, 2025
Painel de ataques cibernéticos: descubra e monitore ataques cibernéticos relevantes
Dezembro 8, 2025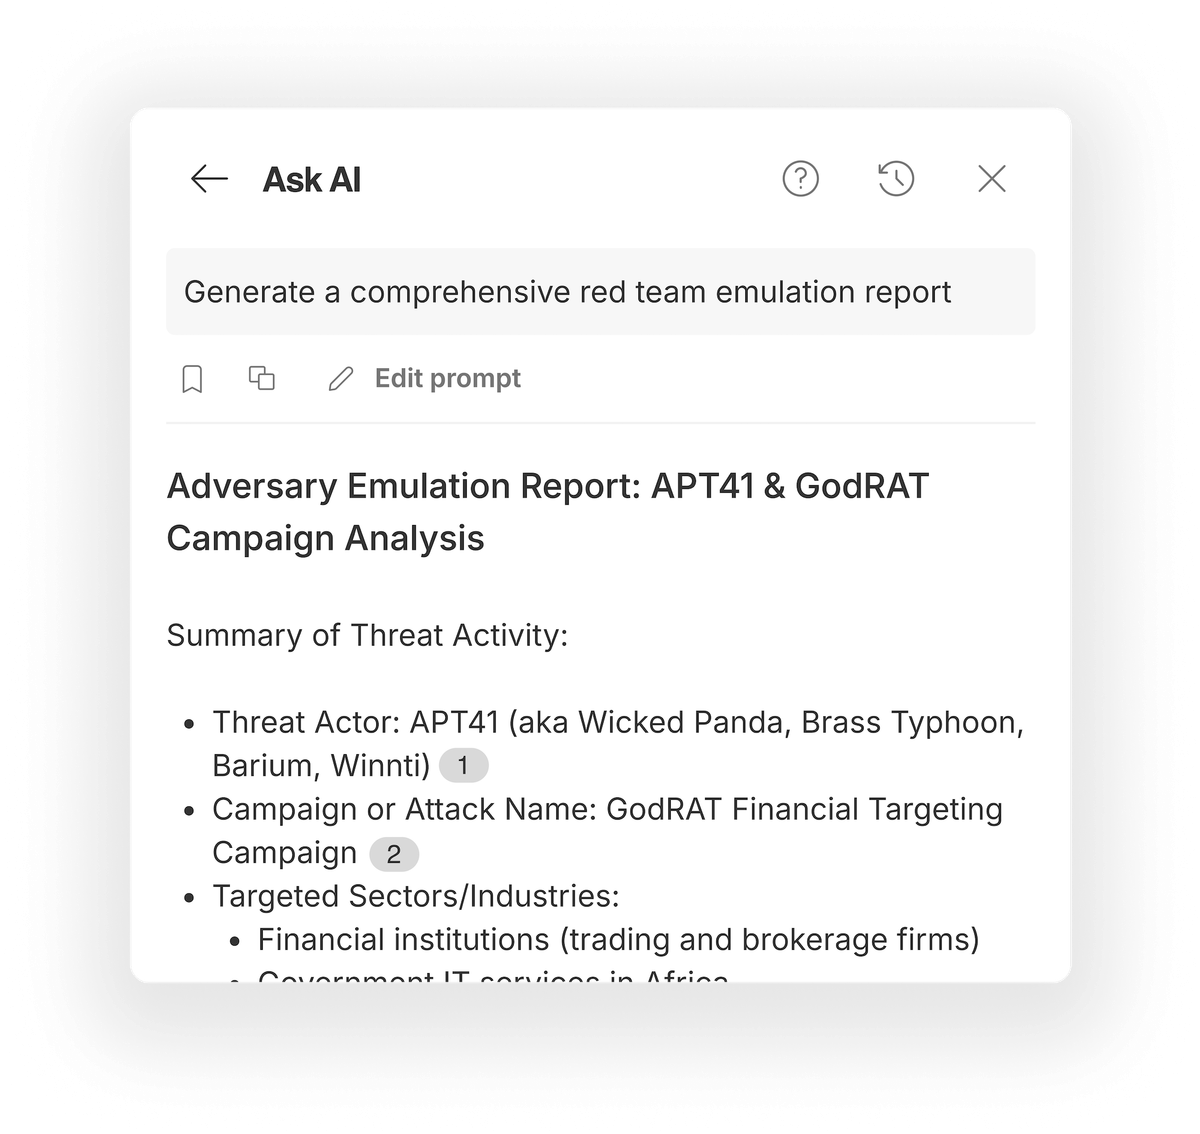
Descrição
Este prompt Ask AI gera relatórios abrangentes de emulação da equipe vermelha que traduzem inteligência bruta sobre ameaças em procedimentos de ataque acionáveis. O resultado estruturado está alinhado com a estrutura MITRE ATT&CK, fornecendo etapas específicas de emulação, recomendações de ferramentas e considerações ambientais. Isso permite que as equipes vermelhas desenvolvam rapidamente simulações realistas de adversários, sem gastar dias analisando manualmente relatórios de ameaças.
Fornecendo o contexto certo
Para obter os melhores resultados com seu prompt, é essencial fornecer à IA um contexto técnico de alta qualidade. Você pode fazer isso facilmente no Feedly selecionando artigos densos em um Feed ou selecionando um quadro com artigos ou relatórios que mencionam os atores de ameaças, campanhas ou famílias de malware específicas que você deseja emular. Por exemplo, digamos que você coletou relatórios sobre a campanha de segmentação financeira GodRAT do APT41. Ter esse conjunto selecionado de informações relevantes garante que o prompt forneça à IA o contexto certo para gerar um plano de emulação de equipe vermelha acionável e verificável.
Pergunte ao prompt da IA
Lead Cyber Threat Intelligence Analyst

Read the provided threat intelligence articles and generate a structured Adversary Emulation Report to support Red Team operations. The goal is to
simulate realistic threat actor behavior based on recent tradecraft observed in the wild.


1. Summary of Threat Activity
- Threat Actor (if known)
- Campaign or Attack Name (if applicable)
- Targeted Sectors/Industries
- Reported Objective (e.g., data exfiltration, ransomware deployment, espionage)
- MITRE ATT&CK Tactics & Techniques
- Tools, Malware, or Frameworks Used
- Relevant CVEs (if exploitation was part of initial access or lateral movement)

2. Attack Procedures (Emulation Steps)
For each procedure, provide the following details:
- Step Name: (Short title of the simulated attack phase)
- Tactic: (MITRE ATT&CK Tactic — e.g., Initial Access, Persistence)
- Technique ID & Name: (MITRE ATT&CK Technique — e.g., T1566.001 - Spearphishing Attachment)
- Procedure Description: Technical detail of how the technique was used, including commands, payloads, or LOLBins. Highlight novel chaining techniques if observed.
- Emulation Plan: Exact steps to emulate this behavior with tools such as manual commands, Cobalt Strike, Brute Ratel, Mythic, Atomic Red Team, or Caldera. Include preconditions and payload examples.
- Environment Considerations: Infrastructure or configurations required (e.g., phishing server, domain controller, PowerShell remoting).

3. Detection Opportunities
- Log Sources & Event IDs
- Telemetry Requirements
- Known Sigma Rules or Detection Samples
- Blind spots or evasions observed

4. Suggested Purple Team Collaboration Opportunities
- Techniques that benefit from validation
- Coordinated tests to measure fidelity, tune detections, or validate response
- Suggested KPIs (dwell time, detection latency, alert-to-investigation timing)

5. Mitigations and Hardening (Optional)
- High-level mitigations aligned to MITRE M-codes (e.g., M1047 – Audit PowerShell logging)


- Ensure emulation steps reflect observed tradecraft
- Prioritize fidelity and align with MITRE ATT&CK standards
- Avoid vague descriptions—use real payloads, delivery methods, and sources
- Include specific tool commands and configuration details
- Focus on actionable procedures that can be executed
- Include citations to source material
Peça resposta à IA
O resultado fornece um relatório de emulação abrangente que abrange sete procedimentos de ataque, desde a entrega de carga esteganográfica até C2 interno por meio do SharePoint comprometido. Cada etapa inclui comandos específicos para ferramentas como msfvenom, Impacket e scripts Python personalizados, juntamente com requisitos ambientais detalhados.
O prompt pode ser salvo em sua biblioteca de prompts e reutilizado em diferentes campanhas de agentes de ameaças para manter a consistência no processo de planejamento da equipe vermelha.
Experimente o Ask AI no Feedly Threat Intelligence
Gere planos de emulação de equipe vermelha acionáveis a partir de sua inteligência de ameaças em segundos.
Fonte da matériae créditos link






