
Engenharia imediata: Gere planos de emulação da equipe vermelha
Dezembro 7, 2025
Webinar: Construindo fluxos de trabalho de CTI mais inteligentes com servidores MCP
Dezembro 10, 2025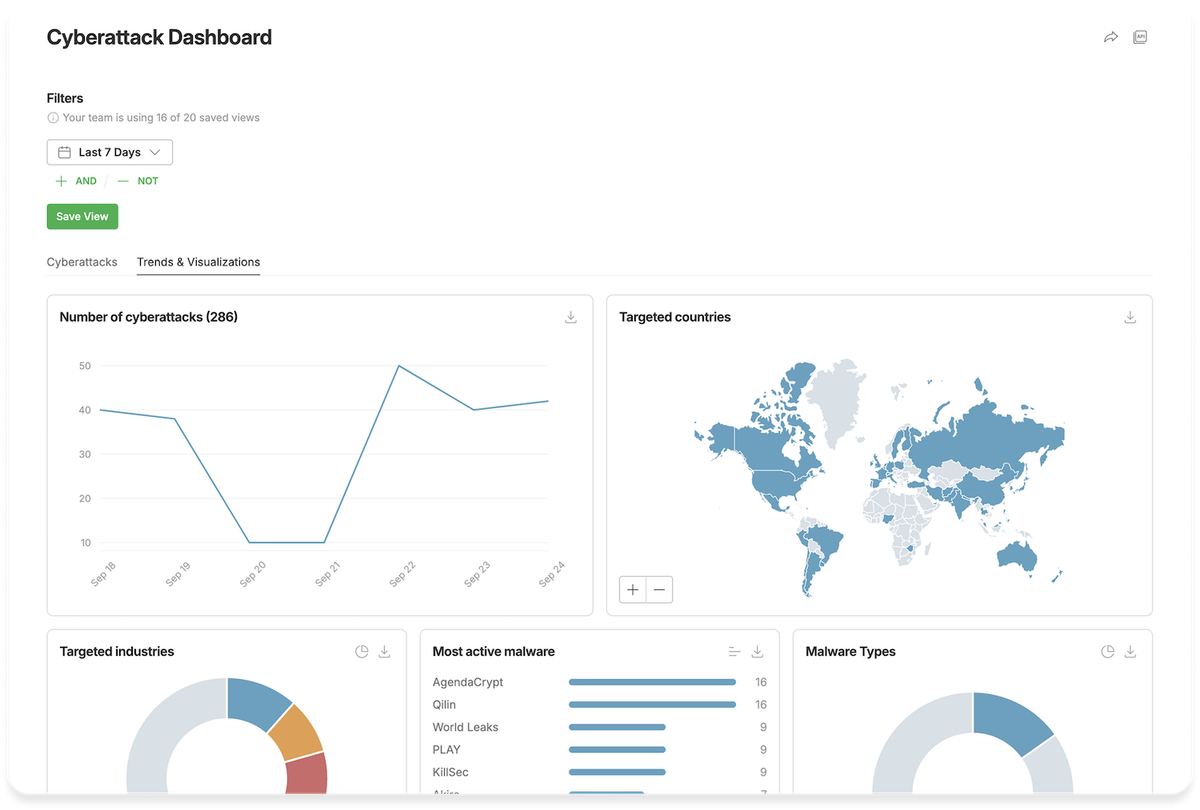
Resumo de 15 segundos
Os analistas de CTI devem identificar ataques cibernéticos relevantes minutos após a divulgação pública, avaliar rapidamente seu impacto e relevância, coletar informações acionáveis e informar as partes interessadas.
O novo Painel de Ataque Cibernético e Cartões de Insights utilizam IA, alimentada por um Gráfico de Ameaças em tempo real, para fornecer dados de ataque e o contexto relevante em uma única visualização, permitindo análises rápidas e relatórios personalizados.
- Descubra e rastreie ataques cibernéticos mais rapidamente com atualizações em tempo real: >10.000 fontes OSINT, incluindo registros da SEC e bolsas de valores regionais.
- Obtenha o contexto completo do ataque: Resumo de ataques, cronograma, atores de ameaças, malware, IoCs, TTPs e CVEs, todos alimentados pelo Feedly Threat Graph em tempo real.
- Concentre-se nos ataques cibernéticos importantes com filtragem de precisão: Indústria, país, tipo de ataque, atores, malware, filtros e listas de terceiros.
- Crie relatórios de ataque rapidamente: Abra um cartão de insights sobre ataques cibernéticos para obter detalhes completos e crie um relatório personalizado com Ask AI.
O Painel de Ataque Cibernético permite que você seja o primeiro a saber sobre ataques relevantes, detectar padrões e priorizar sua análise. Agora você pode passar da descoberta à análise e à inteligência acionável em poucos minutos.
O desafio
As equipes de CTI enfrentam um desafio enorme: identificar rapidamente ataques cibernéticos relevantes a partir de milhares de relatórios diários espalhados por fontes distintas.
Infelizmente, é fácil ler sobre ataques que se revelam irrelevantes para a sua organização. Também é fácil perder um ataque que aparece em uma fonte que você não verificou. O resultado? As equipes lutam para distinguir incidentes rotineiros de ataques que poderiam impactar diretamente a infraestrutura, a cadeia de suprimentos ou a indústria vertical de sua organização.
A solução
O novo painel de ataque cibernético e cartões de insights do Feedly são construídos no Real-Time Threat Graph do Feedly e alimentados por IA para agregar dados de ataque de milhares de fontes e apresentar o contexto completo em uma visão unificada. Os analistas podem analisar ataques rapidamente e criar relatórios acionáveis em minutos.
Descubra e rastreie ataques cibernéticos mais rapidamente com atualizações em tempo real
O Painel de Ataque Cibernético monitora continuamente milhares de fontes OSINT, desde publicações de segurança até registros da SEC e bolsas de valores regionais, onde as divulgações de violações normalmente surgem primeiro. Os dados são extraídos pelo Feedly AI para o Threat Graph, adicionando contexto aos dados e garantindo que você esteja entre os primeiros a saber quando os ataques impactam seu setor ou parceiros da cadeia de suprimentos.
O “O quê? E daí?” coluna ajuda você a entender imediatamente não apenas o que aconteceu, mas frequentemente quem estava por trás disso, como eles operaram e o que observar. Dá a você o Bottom Line Up Front (BLUF). Combinado com as tendências integradas, você pode avaliar rapidamente se está vendo incidentes isolados ou o início de uma campanha coordenada.
Obtenha o contexto completo do ataque
Em vez de reunir detalhes de ataques de diversas fontes, você obtém o contexto completo em uma única visualização. Cada entrada de ataque fornece os elementos de inteligência essenciais necessários para uma avaliação rápida (todos enriquecidos pelo Threat Graph do Feedly):
- resumo do ataque
- linha do tempo
- atores de ameaças
- famílias de malware associadas
- IoCs
- TTPs
- CVEe relevante
Isso elimina o processo demorado de referência cruzada de diferentes bancos de dados e feeds de ameaças para criar uma imagem completa.
Concentre-se nos ataques cibernéticos importantes com filtragem de precisão
A filtragem precisa do Dashboard permite que você elimine o ruído e se concentre no que realmente importa para sua postura de segurança, restringindo os resultados com base no setor, no país, no tipo de ataque, no agente da ameaça e na família de malware. A filtragem ajuda a garantir que seu tempo de análise seja gasto em ameaças com relevância genuína para sua organização, em vez de ataques genéricos que não afetam seu perfil de risco.
Listas personalizadas permitem que você crie monitoramento direcionado para seus fornecedores, parceiros e prestadores de serviços críticos. Você pode usá-los para filtrar ataques direcionados a empresas ou produtos em sua cadeia de suprimentos, fornecendo a visibilidade necessária para avaliar possíveis impactos posteriores em suas operações e proteger sua superfície de ataque estendida. Neste exemplo, adicionamos uma lista personalizada da pilha de tecnologia da nossa empresa ao filtro.
Mergulhe mais fundo e crie relatórios de ataque
Clique em qualquer ataque para visualizar o Cartão de insights sobre ataques cibernéticos, uma visão abrangente de inteligência estruturada para oferecer suporte a relatórios e disseminação rápidos. Esses cartões consolidam todas as informações disponíveis sobre um incidente específico que foi coletado e correlacionado no Gráfico de ameaças em tempo real, incluindo um resumo, vítimas, IoCs, tendências e artigos de apoio. O cronograma pode ser especialmente útil, mostrando detalhes sobre o compromisso inicial, técnicas utilizadas, detalhes de recuperação e repercussões legais.
Mais uma coisa: crie relatórios flash rapidamente
O Ask AI permite que você gere relatórios personalizados adaptados às necessidades das partes interessadas, seja informando a liderança sobre implicações estratégicas ou fornecendo às equipes técnicas IOCs acionáveis. Você pode criar relatórios em segundos usando prompts sugeridos por especialistas ou seus próprios prompts personalizados. Os relatórios incluem citações de fontes, permitindo verificar rapidamente as informações e fornecendo um registro histórico de sua avaliação baseada em evidências.
Você pode criar um relatório flash que resume os riscos e o impacto nos negócios em apenas alguns segundos.
Você pode personalizar seus relatórios para gerar a resposta necessária. Por exemplo, você pode criar um relatório de incidente que inclua o modelo Diamond de análise de intrusão, cronogramas e outros detalhes relevantes.
Incitar
Create an incident report.

Include:
1. Executive Summary (<300 characters)
2. Diamond Model of Intrusion Analysis
3. Indicators of Compromise (IOCs)
4. Event Analysis (mermaid chart)
5. Business and Industry Impact
6. Recommended Actions & Next Steps
Resumo
O novo Painel de Ataques Cibernéticos e Cartões de Insights eliminam o processo manual e demorado de rastreamento e análise de ameaças cibernéticas em fontes diferentes. Com filtragem precisa, monitoramento de terceiros, visualização de tendências e relatórios simplificados via Ask AI, você pode eliminar o ruído e criar relatórios acionáveis, reduzir o estresse e mudar de operações de inteligência reativas para proativas.
Não espere até que seja tarde demais: acompanhe os ataques em tempo real
Filtre informações de ataques cibernéticos para identificar cadeias de ataques, vítimas, atribuições e muito mais com o painel de ataques cibernéticos do Feedly.
Fonte da matériae créditos link






