
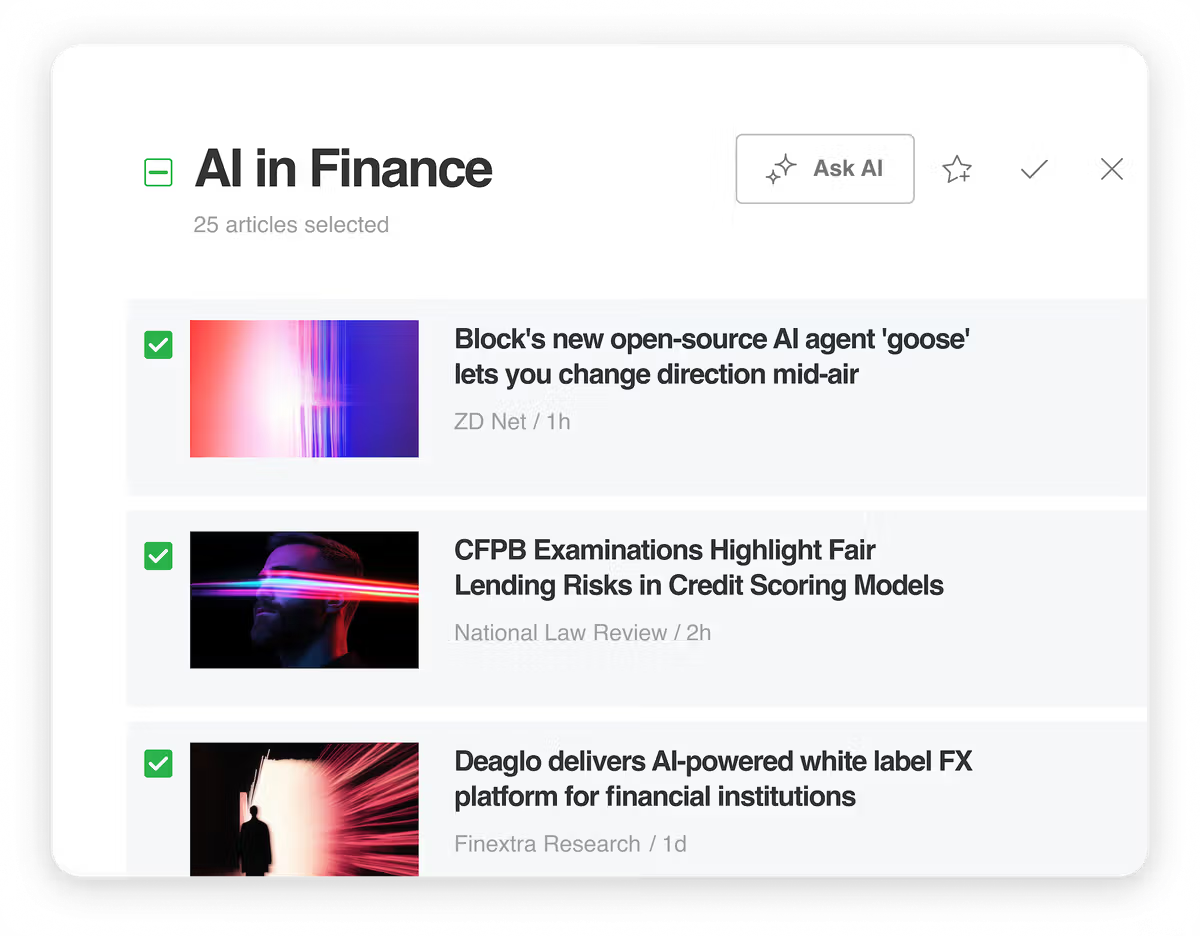
Atualização de recurso: selecione e execute prompts do Ask AI em vários artigos simultaneamente
Fevereiro 10, 2026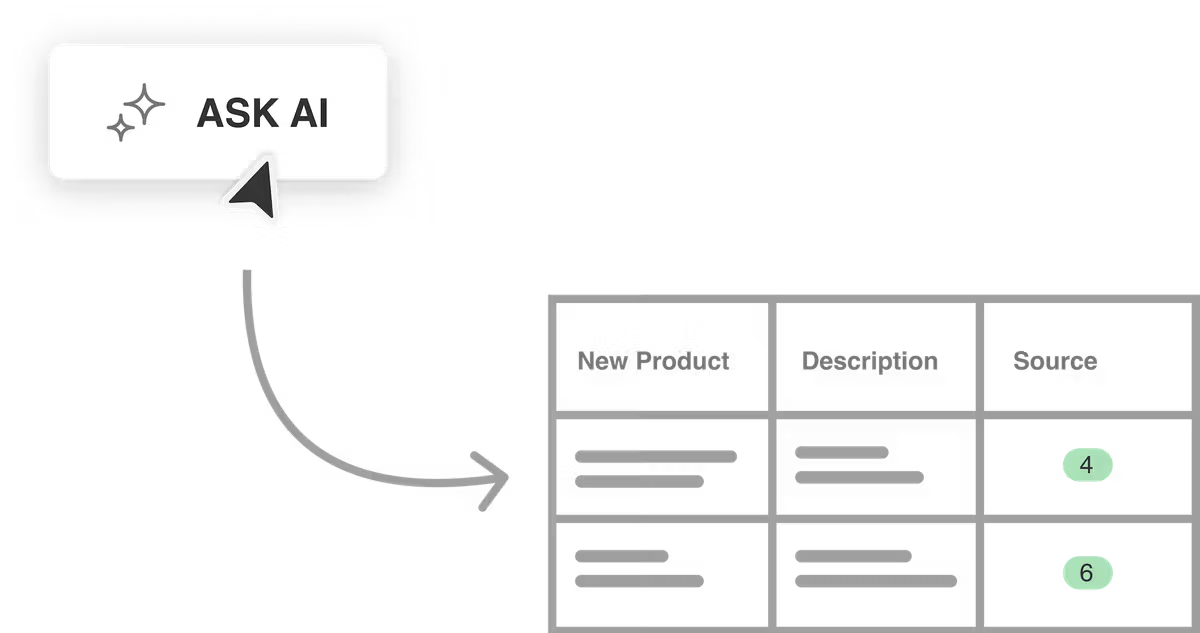
Engenharia imediata: crie tabelas de inteligência competitiva
Fevereiro 13, 2026
Resumo de 15 segundos
A integração do Feedly com o Anomali ThreatStream simplifica e acelera os fluxos de trabalho de inteligência contra ameaças, fornecendo diretamente inteligência altamente relevante à sua plataforma.
Com esta integração sem código, você pode:
- Colete informações relevantes e enriquecidas sobre ameaças em seus feeds e painéis de IA.
- Ingira perfeitamente IoCs, CVEs, TTPs, agentes de ameaças e dados de malware com contexto no ThreatStream.
- Correlacione dados do Feedly e do Anomali para aprimorar seus fluxos de trabalho investigativos.
Simplifique a detecção e resposta a ameaças com inteligência enriquecida e acionável do Feedly e Anomali.
O ThreatStream da Anomali, uma plataforma líder de inteligência de ameaças (TIP), capacita as equipes de segurança a agregar, analisar e agir com base em diversos dados de inteligência de ameaças. No entanto, dados irrelevantes ou sem contexto têm pouco valor. Depender de feeds de código aberto ou de compartilhamento de informações no Anomali pode gerar ruído, sobrecarregar seus analistas, causar fadiga de alertas e impedir investigações. O Feedly agora se integra perfeitamente ao ThreatStream para fornecer feeds relevantes e ricos em contexto que minimizam o ruído, melhoram a produtividade do analista e permitem defesas baseadas em inteligência.
Colete informações relevantes sobre ameaças em seus feeds e painéis de IA
Feedly AI Feeds vasculha milhões de fontes abertas em busca de artigos relevantes alinhados aos seus requisitos de inteligência. Esses Feeds são totalmente personalizáveis e coletam artigos em tempo real à medida que são publicados, para que você tenha sempre as informações mais recentes. Os artigos são então enriquecidos, extraindo entidades e objetos como atores de ameaças, IoCs, TTPs, malware e vulnerabilidades e correlacionados com o Feedly Threat Graph para entender os relacionamentos.
Artigos importantes podem ser salvos nos Quadros da Equipe para colaboração ou referência.
Todos esses dados podem ser acessados na interface do Feedly ou por meio do API em JSON formatado em STIX rico.
Ingira perfeitamente IoCs, CVEs, TTPs,… com contexto no ThreatStream
A integração sem código do Feedly com o ThreatStream facilita a ingestão de dados como IoCs, CVEs, TTPs, agentes de ameaças e malware.
- Gerar um token de API Feedly
- Localize o ID do stream do seu feed ou quadro
- Copie e adicione ao Anomali
Uma vez conectado, você pode especificar a frequência e os elementos de dados que deseja ingerir.
Acesse as configurações da conta da sua organização e gere um token de API do Feedly.
Selecione os três pontos “mais” no Feed ou Quadro de IA e escolha ‘Compartilhar’.
Role para baixo e copie o ID do fluxo.
Acesse sua conta ThreatStream, selecione “gerenciar” na integração do Feedly e cole o ID do Feedly Stream para começar a receber inteligência relevante com contexto do Feedly.
Correlacione dados do Feedly e do Anomali para aprimorar seus fluxos de trabalho investigativos
A Anomali capacita as equipes a correlacionar e analisar diversas informações sobre ameaças do Feedly juntamente com fontes de dados comerciais e internas. Os dados enriquecidos, pontuados e contextualizados são perfeitamente integrados ao ambiente de trabalho do ThreatStream, permitindo investigações eficientes de ameaças, geração de relatórios e rastreamento de adversários.
Fluxos de trabalho avançados aprimoram ainda mais as operações, roteando automaticamente essa inteligência acionável para SIEMs, firewalls e ferramentas de EDR, simplificando os tempos de resposta e apoiando tomadas de decisão mais rápidas e informadas.
Um hash de arquivo de malware é ingerido do Feedly, enriquecido com outras fontes e recebe uma pontuação de confiança.
Aprofunde-se em um boletim de ameaças com contexto completo.
Minimize o ruído e enriqueça os dados para acelerar as respostas às ameaças
A Feedly AI aprimora o foco para melhorar a relevância dos feeds de ameaças e os enriquece com dados contextuais acionáveis. A integração sem código com o Anomali ThreatStream permite que as equipes ingiram e processem perfeitamente inteligência de ameaças detalhada e abrangente para que as respostas de sua equipe sejam mais rápidas e suas defesas mais fortes.
Experimente o Feedly Threat Intelligence
A integração do Anomali é apenas uma das muitas maneiras de automatizar o compartilhamento da inteligência coletada e priorizada com sua equipe e ferramentas. Inicie uma avaliação gratuita para ver como o Feedly for Threat Intelligence pode ajudá-lo a eliminar pontos cegos, acelerar a coleta e o compartilhamento de inteligência e automatizar suas defesas.
Fonte da matériae créditos link






