
Descubra as principais ameaças em boletins informativos CTI
Janeiro 20, 2026
IA multilíngue: inteligência global sobre ameaças, sem barreiras linguísticas
Janeiro 23, 2026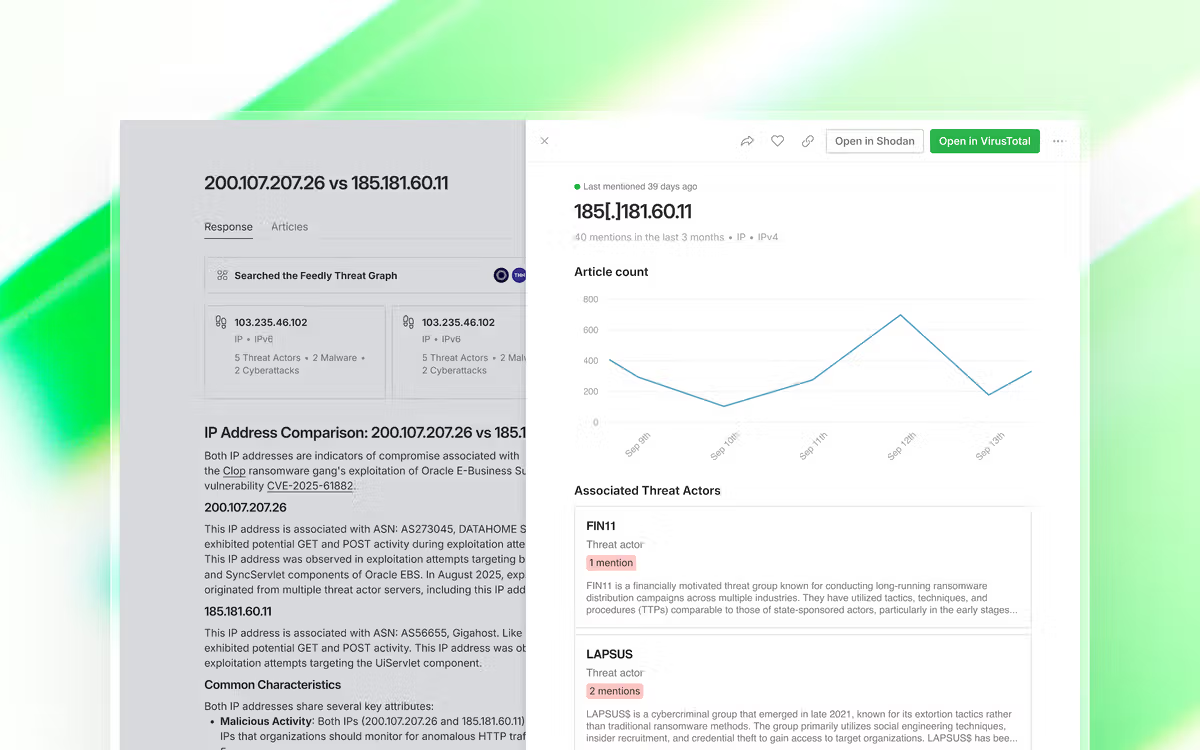
Resumo de 15 segundos
Os IoCs muitas vezes carecem de contexto confiável. Eles não são atribuídos ou são atribuídos incorretamente, forçando os analistas de CTI a gastar tempo validando a inteligência antes de poderem agir. O gráfico de ameaças em tempo real e a verificação MISP do Feedly automatizam o enriquecimento do contexto IOC e ajudam a reduzir falsos positivos.
Com os recursos aprimorados de IoC do Feedly, você pode:
- Pesquise IoCs e descubra o contexto relacionado, incluindo ataques cibernéticos, agentes de ameaças ou malware
- Colete IoCs por meio da API do Feedly e extraia o contexto formatado em STIX para seu TIP, SIEM ou SOAR
O Feedly agora rastreia mais tipos de IoC (adicionando hashes SHA-1, SHA-256, MD5 e endereços IPv6) com melhor validação e maior contexto. Os clientes relatam pesquisas 5 vezes mais rápidas e menos ciclos de validação desperdiçados.
Desafio
Pesquisar IoCs que não possuem um contexto confiável costuma ser um gargalo para a validação. A inteligência não atribuída ou atribuída incorretamente força você a verificar manualmente cada IoC antes de poder agir sobre ele, transformando o que deveria ser uma pesquisa rápida em um trabalho investigativo demorado. Esses ciclos de validação esgotam recursos e atrasam a resposta quando a velocidade é mais importante.
Os recursos aprimorados de IoC do Feedly automatizam o enriquecimento de contexto em mais tipos de indicadores, incluindo SHA-1, SHA-256, hashes MD5 e endereços IPv6. A verificação do gráfico de ameaças em tempo real e da lista de avisos MISP conecta agentes de ameaças, malware e ataques cibernéticos a IoCs, ao mesmo tempo que minimiza falsos positivos. Esteja você fazendo pesquisas manuais ou executando fluxos de trabalho automatizados no SOAR, o Feedly ajuda você a validar e fazer a triagem com mais rapidez.
Pesquise um IoC e descubra seus ataques cibernéticos, agentes de ameaças ou malware relacionados
Insira um IoC no Ask AI Research para ver instantaneamente suas conexões mapeadas em dados de mais de 10.000 fontes. Nosso enriquecimento automatizado revela agentes de ameaças, famílias de malware e campanhas relacionadas e permite que você acesse diretamente o VirusTotal ou o Shodan para verificação adicional. Você obtém um contexto verificado que elimina suposições, e não uma lista bruta de indicadores.
Insira um IoC no Ask AI Research para ver um resumo e relacionamentos
Clique em um cartão de insights para investigar mais
Vincule diretamente aos IoCs no VirusTotal ou Shodan
Colete IoCs por meio da API do Feedly e extraia o contexto formatado em STIX para seu TIP, SIEM ou SOAR
Integre o enriquecimento de IoC diretamente em seus fluxos de trabalho existentes por meio de API do Feedly. Consulte qualquer hash ou endereço IP de forma programática e receba inteligência estruturada sobre agentes de ameaças, malware e ataques cibernéticos associados. Envie inteligência enriquecida para seu TIP, SIEM ou SOAR por meio de feeds formatados em STIX, fornecendo contexto automatizado para suas ferramentas de detecção e resposta. Sua equipe obtém atribuições consistentes e verificadas sem trocar de interface ou realizar trabalho manual.
Resumindo
A pesquisa de IoC não precisa mais ser uma perda de tempo. Os recursos aprimorados de IoC do Feedly oferecem enriquecimento de contexto automatizado em mais tipos de indicadores, atribuição verificada por meio do gráfico de ameaças em tempo real e integração perfeita com sua pilha de segurança existente. Agora você pode fornecer IoCs enriquecidos com maior confiança para as ameaças que importam.
Perguntas frequentes
Quais tipos de IoCs podem ser encontrados no Feedly?
Atualmente cobrimos os seguintes tipos de IoC: endereços IP, URLs, domínios, endereços de e-mail, hashes e chaves de registro. Encontre mais informações sobre esses tipos e seus subtipos em nossa Biblioteca Feedly AI: https://feedly.com/ai/models/threat-intelligence
Como o Feedly valida indicadores de comprometimento?
A validação de um IoC é feita de múltiplas etapas para garantir a maior taxa de verdadeiros positivos sobre o número de previsões, também conhecida como métrica de “precisão”:
• Primeiro, validamos IoCs com base no Listas de avisos MISP.
• Em segundo lugar, inferimos a partir da semântica de como esse IOC é mencionado no artigo se o contexto é realmente malicioso ou não, com uma combinação de modelos de PNL (BERT e LLM) ajustados e rigorosamente testados em um conjunto de dados de treinamento/teste anotado manualmente, com algumas regras manuais para os casos extremos.
Documentação aqui: https://docs.feedly.com/article/842-how-does-feedly-validate-iocs
Por que alguns IoCs não possuem links Shodan?
Shodan não cobre todos os tipos de IoC, daí a limitação.
Haveria uma maneira de importar dados do VirusTotal e Shodan para o Feedly para que eu não precise abrir esses links?
Por enquanto, não há outra maneira de encontrar informações sobre IoCs provenientes do VirusTotal e do Shodan a não ser abrindo esses links.
Quais relacionamentos e atribuições o Feedly AI faz com os IoCs?
Atualmente atribuímos IoCs a três tipos de entidades: agentes de ameaças, malware e ataques cibernéticos.
Posso pesquisar vários IoCs ao mesmo tempo no Ask AI?
Sim, você pode copiar e colar quantos IoCs quiser no Ask AI para obter resultados sobre eles todos de uma vez.
Fonte da matériae créditos link






