
Enriqueça os indicadores mais rapidamente com o contexto GreyNoise integrado aos IoC Insight Cards
Junho 7, 2026
Triagem de indicadores mais rápida com veredictos do VirusTotal no Feedly
Julho 1, 2026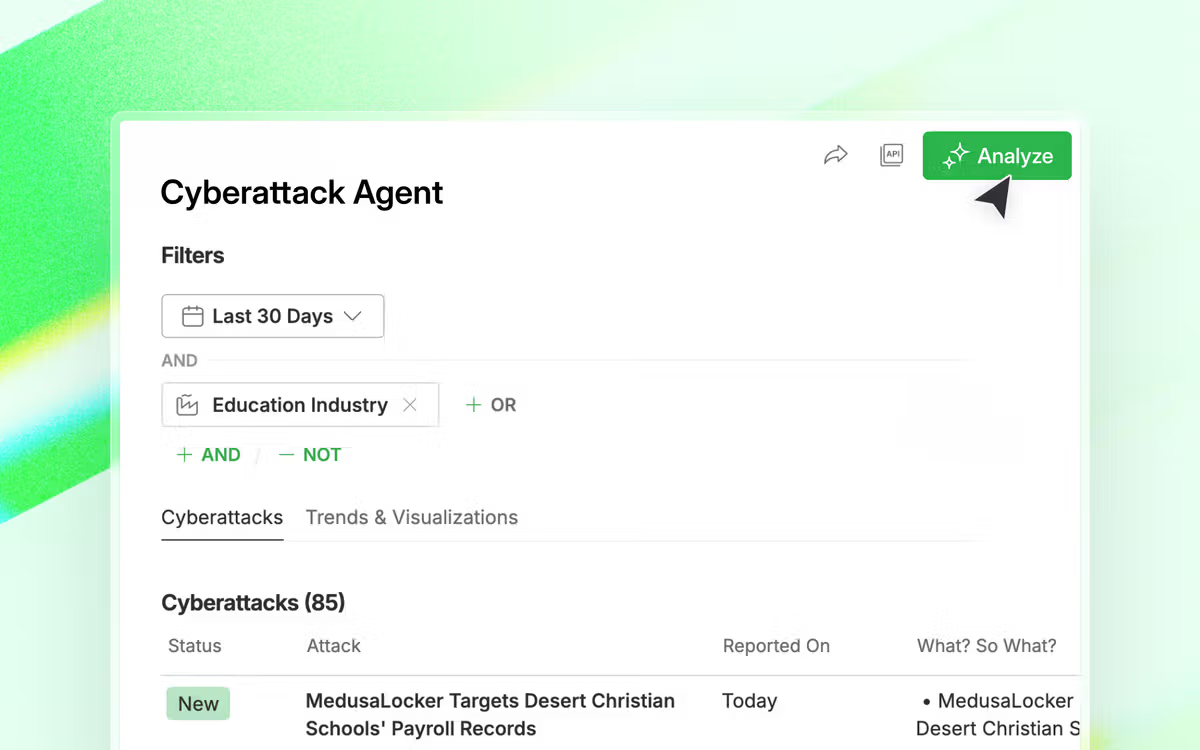
Resumo de 15 segundos
As equipes de CTI estão enterradas em dados de ataque, tornando difícil ver o que é relevante e extrair insights dos ataques. O Cyberattack Intel Agent ajuda você a filtrar esses dados para os ataques que são importantes para sua organização. Ask AI agora está disponível no Cyberattack Intel Agent para ajudá-lo a analisar padrões de ataque para que você possa agir rapidamente.
Execute seus próprios prompts em vários ataques:
- para avaliar rapidamente os vetores de ataque e entender como os agentes da ameaça operam.
- para revelar padrões de campanha, criar perfis de atores de ameaças, extrair TTPs e transformar dados brutos de ataques em informações prontas para serem compartilhadas em minutos.
Aqui estão sete casos de uso que mostram como isso acontece na prática.
Visão geral
Há aproximadamente um ataque cibernético a cada 39 segundos; são mais de 2.200 ataques por dia. Para os analistas da CTI, o desafio não é apenas acompanhar o volume, mas entendê-lo rapidamente. Eles precisam identificar rapidamente padrões em vários ataques, conectar campanhas relacionadas e entender como os atores da ameaça estão evoluindo em suas habilidades comerciais. Isso requer horas de comparação manual e, mesmo assim, conexões críticas podem ser perdidas.
Pergunte à IA no Cyberattack Intel Agent traz solicitações personalizadas de IA ao seu fluxo de trabalho de pesquisa de ameaças existente. Os analistas podem executar consultas personalizadas em até 100 ataques cibernéticos de uma só vez para revelar padrões e insights que, de outra forma, levariam horas para serem reunidos.
Desde a avaliação de agentes de ameaças específicos e o mapeamento de campanhas ativas até a geração de relatórios personalizados para suas partes interessadas, o Ask AI transforma seu fluxo de trabalho de análises manuais e demoradas de ataque por ataque em inteligência rápida e abrangente.
Exemplo 1: visão geral do cenário de ameaças
Use este prompt para gerar um relatório de inteligência estruturado de 30 dias sobre ataques cibernéticos direcionados à sua região e setor e fornecer um briefing pronto para compartilhar que mantém as partes interessadas alinhadas com os riscos específicos do setor ao longo do tempo.
Combinações de filtros do Agente Intel de ataque cibernético:
Pergunte ao prompt da IA:
Based on the selected attacks, generate a threat landscape overview for (region) and (industry). Include the most active threat actors, predominant TTPs, commonly targeted assets, and any clustering in campaign activity that reveals how the threat environment is evolving within this dataset.Pergunte à resposta da IA:
Exemplo 2: Avaliação de Vetor de Ataque
Avalie rapidamente como os invasores ganharam posição extraindo e analisando os vetores de ataque por trás dos incidentes. Para cada vetor, você pode revelar o que foi explorado, como foi aproveitado e por que os controles existentes não conseguiram detê-lo e, em seguida, sair com uma lista priorizada dos pontos de entrada de maior risco a serem fechados antes que a próxima onda chegue.
Combinações de filtros do Agente Intel de ataque cibernético:
Pergunte ao prompt da IA:
Given the following incidents, identify and summarize the attack vectors the threat actor used to succeed. For each vector, explain: (1) what it was, (2) how it was exploited, and (3) why it worked (e.g., misconfiguration, human error, unpatched vulnerability, weak controls). Present the vectors in chronological order based on when each was exploited. Conclude with a prioritized list of the most critical entry points to address, ranked by severity and likelihood of recurrence.Pergunte à resposta da IA:
Exemplo 3: Pesquisa de atores de ameaças
Crie um perfil abrangente dos novos atores de ameaças por trás dos ataques, revelando as motivações e laços de patrocínio conhecidos de cada ator, TTPs, setores-alvo e mudanças comportamentais recentes. Isso lhe dá a base de inteligência para antecipar os próximos movimentos, avaliar a exposição da sua organização e manter as partes interessadas informadas sobre quem está operando ativamente no seu cenário de ameaças.
Combinações de filtros do Agente Intel de ataque cibernético:
Pergunte ao prompt da IA:
Which threat actors are most active across these attacks? Create a threat actor profile for each, including an executive summary, identity and attribution, motive, victimology, capability assessment, modus operandi, strategic analysis, technical appendices, and references.Pergunte à resposta da IA:
Exemplo 4: Pesquisa TTP e IoC
Use este prompt para revelar o que há de novo nos ataques em seu Intel Agent. O Ask AI identificará novas técnicas, táticas e procedimentos que estão sendo aproveitados em atividades recentes, juntamente com IoCs associados, para que você possa atualizar detecções, refinar consultas de busca e rastrear como seus atores de ameaças conhecidos estão evoluindo em suas habilidades comerciais.
Combinações de filtros do Agente Intel de ataque cibernético:
Pergunte ao prompt da IA:
What novel TTPs and IoCs are being leveraged in these attacks?Pergunte à resposta da IA:
Exemplo 5: Exposição de dados e avaliação de impacto
O Ask AI identificará quais tipos de dados foram expostos, quais setores ou organizações foram afetados e quem está em maior risco, fornecendo uma avaliação de impacto para avaliar rapidamente a extensão de uma violação.
Combinações de filtros do Agente Intel de ataque cibernético:
Pergunte ao prompt da IA:
For each breach, identify the organization affected and the data exposed. Then assess the third-party risk: if this organization is a vendor, partner, or service provider in my supply chain, what is the potential impact to my business operations? Flag any downstream risks including shared infrastructure, data flows, or dependencies, and prioritize which third-party relationships warrant immediate review or contingency planning.Pergunte à resposta da IA:
Exemplo 6: Geração de relatórios para liderança
O Ask AI sintetizará as descobertas de todos os ataques ingeridos e os agrupará em um relatório que sua equipe poderá compartilhar. Por exemplo, se você estiver informando seu CISO ou equipe de liderança, o Ask AI fornecerá um resumo claro e contextualizado de negócios sobre o que está acontecendo, o que é relevante para sua organização e onde sua equipe deve se concentrar em seguida.
Combinações de filtros do Agente Intel de ataque cibernético:
Pergunte ao prompt da IA:
My CISO has been asked about our exposure to the latest wave of attacks in our sector and region. Generate a focused briefing that answers: Are we a likely target? What TTPs should we be watching for, and do we have the controls to detect or stop them? Close with a short, prioritized action list framed around business risk and decision-making, not a full landscape review, just what leadership needs to respond with confidence right now.Pergunte à resposta da IA:
Exemplo 7: Visualização
Obtenha um detalhamento visual de cada fase da cadeia de ataque, desde o acesso inicial até o impacto, para que você possa identificar rapidamente onde as campanhas convergem, identificar os pontos de entrada mais explorados e comunicar todo o escopo de um ataque de maneira visual.
Combinações de filtros do Agente Intel de ataque cibernético:
Pergunte ao prompt da IA:
Visualize the attack chain for these incidents with a diagram mapping each phase from initial access to impact. Highlight the most common entry points, lateral movement techniques, and end-stage objectives across campaigns.Pergunte à resposta da IA:
Baseado em fontes reais e no Feedly Threat Graph
O que diferencia o Ask AI das ferramentas genéricas de IA é que cada consulta é baseada no Feedly Threat Graph, um mapa continuamente atualizado de relacionamentos coletados de mais de 10.000 fontes. Isso significa que a resposta reflete o que realmente está acontecendo no seu cenário de ameaças agora. Cada resposta também é citada na íntegra, para que você possa rastrear as descobertas até suas fontes originais e se aprofundar em qualquer informação usada para construir a resposta.
Resumidamente…
Pergunte à IA no Cyberattack Intel Agent oferece aos analistas de CTI uma maneira mais rápida de passar de dados brutos de ataque para inteligência acionável. Com ele, você pode avaliar rapidamente os vetores de ataque por trás de qualquer incidente, rastrear padrões de campanha, avaliar os atores da ameaça, definir o escopo de uma violação ou informar os executivos, tudo isso executando consultas personalizadas em até 100 ataques de uma só vez, com base no Feedly Threat Graph.
Comece a descobrir padrões em 100 ataques cibernéticos
Obtenha respostas baseadas no Feedly Threat Graph, para que padrões, perfis de atores de ameaças e insights de campanha apareçam em minutos, não em horas.
Fonte da matériae créditos link






