
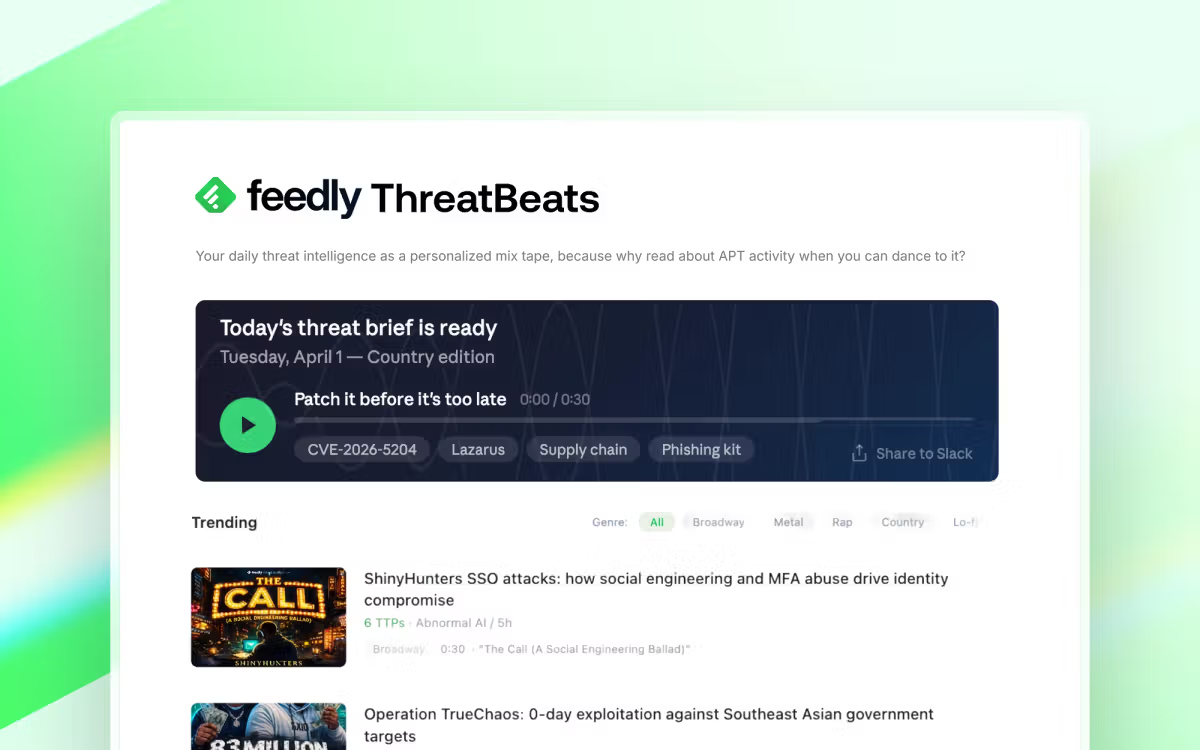
Apresentando Feedly ThreatBeats: seus jingles de inteligência diários
Abril 1, 2026
O Radar: Detectando sinais emergentes
Abril 4, 2026
Introdução
Nem todo fluxo de trabalho CTI precisa começar e terminar na UI do Feedly.
A API Feedly Threat Intelligence oferece acesso programático a tudo o que torna o Feedly útil: Intel Agents, Ask AI, AI Feeds, Boards, Insights Cards e os milhões de relacionamentos no Real-Time Threat Graph, para que você possa extrair inteligência enriquecida e contextualizada diretamente nas ferramentas e fluxos de trabalho em que sua equipe já confia.
Esteja você alimentando um TIP, enviando alertas para um SIEM ou construindo um sistema interno personalizado, a API permite automatizar as etapas de coleta, processamento e análise que, de outra forma, exigiriam esforço manual dentro da UI do Feedly.
Nesta postagem, abordaremos como a API funciona e apresentaremos seis maneiras práticas de usá-la para agilizar e dimensionar suas operações de inteligência contra ameaças.
Como usar a API Feedly Threat Intelligence
A API REST do Feedly facilita a integração de inteligência contra ameaças aos seus fluxos de trabalho existentes. Com algumas etapas simples, você pode automatizar o compartilhamento de inteligência de alto valor com liderança, operações e outras ferramentas em sua pilha.
Etapa 1: gerar um token de acesso à API
Se você estiver no plano Feedly Threat Intelligence Advanced, poderá gerar um token de acesso à API pessoal diretamente na seção de autoatendimento do aplicativo Feedly.
Etapa 2: identificar o ID do fluxo
Localize o ID do stream da pasta ou quadro que você deseja acessar. Esse ID é usado para informar à API quais dados recuperar ou agir.
Etapa 3: faça solicitações de API REST
A API Feedly segue convenções RESTful, usando métodos HTTP padrão como GET, POST e DELETE. Todas as solicitações e respostas usam a formatação JSON, simplificando a integração com fluxos de trabalho e ferramentas modernas.
Exemplo 1: Enriquecendo painéis personalizados
Muitos clientes integram o Feedly com plataformas de análise e visualização como Power BI e Azure Data Explorer para obter insights mais profundos sobre ameaças. Eles extraem artigos enriquecidos do Feedly que incluem contexto como CVEs, TTPs, malware e atores de ameaças, e correlacionam essa inteligência com dados de outras fontes, incluindo relatórios de código fechado, monitoramento da dark web e telemetria interna. Isso cria uma visão mais abrangente e conectada do cenário de ameaças.
Exemplo 2: Resuma o conteúdo com Ask AI
Uma maneira eficaz de usar a API é extrair o conteúdo do artigo das principais notícias e usar o Ask AI para sintetizá-lo automaticamente. Ask AI pode resumir pontos-chave ou identificar indicadores relacionados, dando aos usuários a flexibilidade de analisar artigos únicos ou grupos de artigos. Isso ajuda a extrair dados, destacar temas, detalhar detalhes técnicos e formatar resultados personalizados.
Aqui estão apenas alguns exemplos de como usar o Ask AI na API:
- TTPs de referência cruzada: Consulte automaticamente uma pasta ou feed de IA em busca de TTPs associados a um agente de ameaça à medida que novos artigos são coletados.
- Análise e enriquecimento de CVE: Consulte novos CVEs críticos que afetam sua pilha de tecnologia para retornar dados estruturados sobre explorações, sistemas afetados e CVSS.
- Análise do modelo de diamante: Gere programaticamente uma análise completa quando um agente de ameaça rastreado estiver associado a uma mudança comportamental.
- Automatize entregas recorrentes: Agende resumos diários de ameaças para serem executados em seus PIRs e fornecer resultados formatados e específicos.
Incitar
Usei o prompt aqui: Gerar hipótese de caça a ameaçasé para criar um fluxo de trabalho onde você pode salvar artigos em um quadro e, em seguida, executar um cron job para gerar hipóteses por meio do Ask AI.
Saída
A saída do script é salva neste Página de noção.
Exemplo 3: Ingestão de dados do Feedly em uma ferramenta de segurança
O Feedly Threat Intelligence oferece integrações sem código com diversas ferramentas de segurança populares, incluindo Splunk, Anomali, Microsoft Sentinel e MISP (veja a lista completa). Para ferramentas que ainda não são compatíveis com opções sem código, os usuários podem criar integrações personalizadas usando a API Feedly. Essa flexibilidade permite que as equipes integrem perfeitamente o Feedly à sua pilha de segurança existente, automatizem fluxos de trabalho e garantam que a inteligência sobre ameaças seja entregue rapidamente às ferramentas certas.
Para obter mais exemplos de scripts de clientes, visite: https://github.com/feedly/sample-customer-scripts/tree/main
Exemplo 4: Identificar alterações nas vulnerabilidades
A criticidade e a prioridade das vulnerabilidades podem mudar à medida que novas informações se tornam disponíveis, como pontuações CVSS atualizadas, explorações recém-descobertas ou lançamentos de patches. No entanto, acompanhar quando essas atualizações alteram o status de uma vulnerabilidade pode ser um desafio. Alguns clientes do Feedly usam a API para extrair dados do Agente de Vulnerabilidade para um banco de dados separado. Ao comparar cada versão dos dados com pulls anteriores, eles podem detectar alterações e acionar notificações por meio de ferramentas como Slack ou Microsoft Teams.
Exemplo 5: Facilitar fluxos de trabalho de remediação na ferramenta de gerenciamento de serviços
Muitas equipes de segurança já utilizam ferramentas de gerenciamento de serviços como o ServiceNow. A API do Feedly permite que eles permaneçam lá, revelando ameaças do Feedly e enviando-as diretamente para seus fluxos de trabalho de correção existentes, onde os tickets são criados, priorizados e rastreados automaticamente. Ele elimina a alternância de contexto e garante que problemas críticos sejam rastreados, priorizados e resolvidos por meio de processos de TI estabelecidos.
Exemplo 6: Automatize a caça a ameaças
A integração do Feedly com uma plataforma SOAR permite que as equipes de segurança automatizem a ingestão e análise de inteligência de ameaças, simplificando os fluxos de trabalho de busca de ameaças. Usando a API Feedly, o conector SOAR pode extrair novos indicadores de comprometimento (IoCs) enriquecidos com contexto como malware, agentes de ameaças, CVEs, produtos e TTPs. Então, todas as noites, eles podem executar verificações automatizadas para sinalizar quaisquer IoCs que correspondam aos critérios de caça a ameaças. Quando os analistas começam o dia, eles têm uma lista priorizada de ameaças, completa com o contexto necessário para investigar.
Secure Cyber Defense explica isso com mais detalhes este estudo de caso.
Quer saber mais sobre como configurar a API Feedly?
Visita: https://developers.feedly.com
Mas espere, tem mais…
Nós apenas arranhamos a superfície do que você pode fazer com a API Feedly. Tem um caso de uso interessante que deseja explorar? Entre em contato com seu representante de vendas, consultor de TI ou agende uma demonstração.
Fonte da matériae créditos link






