
Obtenha inteligência sobre ameaças para sua equipe rapidamente, nas ferramentas que eles já usam
Março 17, 2026
6 maneiras práticas de usar a API Feedly para operacionalizar inteligência contra ameaças
Abril 3, 2026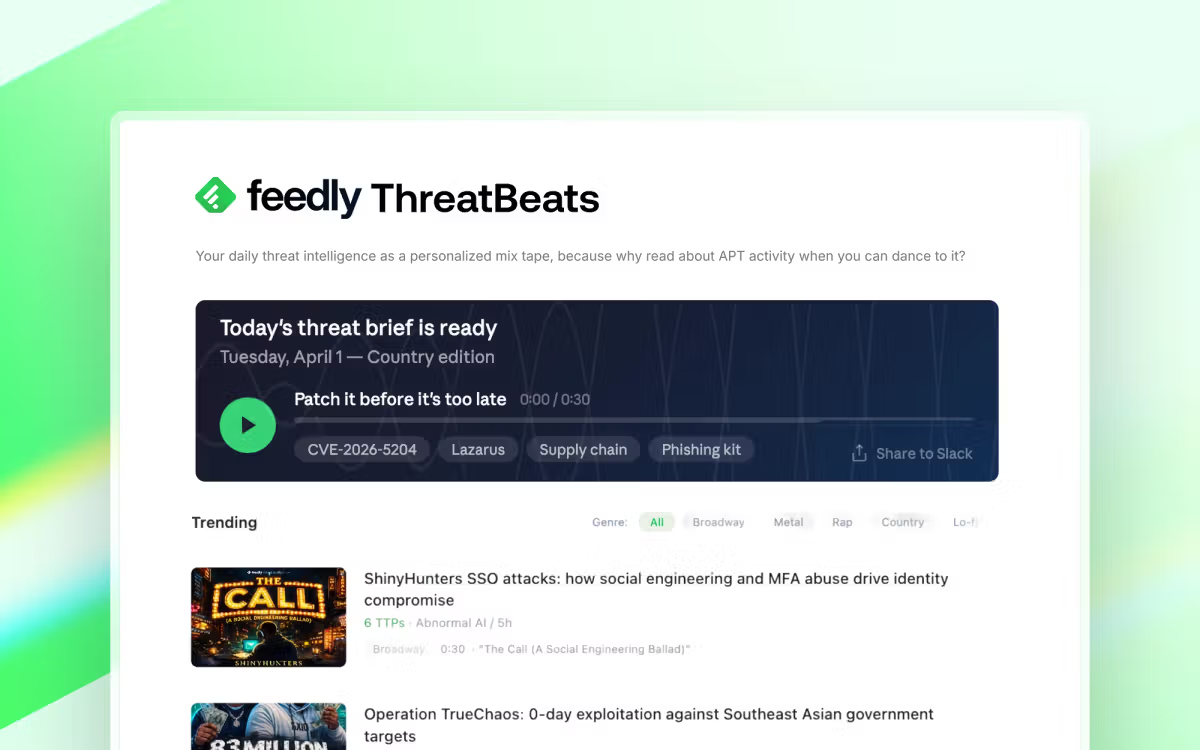
Resumo de 15 segundos
Os analistas do CTI realmente precisam de outro podcast? Eles precisam de atualizações do Scattered Spider TTP com uma vibe indie/emo? Absolutamente sim. Disseram-nos que esta é uma ideia terrível? Várias vezes. Estamos fazendo isso de qualquer maneira? Você já está lendo o blog.
O Feedly ThreatBeats transforma sua inteligência diária sobre ameaças em uma mix tape personalizada. Por que ler sobre a atividade do APT quando você pode dançar ao som dela?
Com esse novo recurso, você pode:
- Receba seu resumo matinal sobre ameaças como um acompanhamento completo, cobrindo novos CVEs, campanhas emergentes e dramas de atores de ameaças. O Modo de Sincronização de Risco (RSM) ajusta o ritmo e o gênero com base na gravidade de cada ameaça. CVSS 8? Jazz suave. Ataque cibernético da indústria? Metal mortal.
Este blog mostra como o ThreatBeats funciona e permite visualizar faixas de amostra. Lamentamos profundamente desde já.
O problema com a inteligência de ameaças (além das ameaças)
Todas as manhãs, os analistas do CTI abrem suas filas para encontrar dezenas de relatórios não lidos, avisos de fornecedores e uma “RFI rápida” do CISO que nunca é rápida. A informação é crítica. O formato é um castigo. Em algum lugar entre o perfil do terceiro ator de ameaça, escrito inteiramente na voz passiva, e sua segunda xícara de café, o sinal se perde. Não admira que o esgotamento do CTI seja real.
O ThreatBeats corrige isso ignorando a parte do seu cérebro que desistiu dos relatórios dos fornecedores e direcionando diretamente para a parte que ainda sente as coisas. Em vez de ler que um agente de ameaça com motivação financeira está explorando ativamente um desvio de autenticação crítico, você ouve isso e, às vezes, sente isso em seus ossos. Por que? A IA do Feedly avaliou corretamente isso como uma situação de thrash metal. Sua fila de ameaças se torna um setlist. Seu briefing matinal se torna algo que você pode realmente terminar.
Aqui estão alguns exemplos das músicas que você pode esperar:
Acesso root e arrependimento
Cada música country é sobre perder algo. Um caminhão. Um cachorro. Acesso root a todo o seu contêiner Docker porque você confiou no módulo vm. Este não é diferente.
83 milhões de downloads com The Axios Attack
O ataque à cadeia de suprimentos da Axios foi tão calculado, tão preciso e tão autodestrutivo que honestamente merecia sua própria trilha sonora. Acabamos de dar um.
The Call (uma balada de engenharia social) por ShinyHunters
ShinyHunters recebeu o tratamento da Broadway porque esse ataque foi um empecilho.
Um servidor cairá
Um ator de ameaça do nexo chinês transformou uma plataforma confiável de videoconferência do governo em um canal de distribuição de malware. Se isso não merece um mosh pit, nada merece.
⚠️ Aviso: O Feedly não recomenda ouvir esta faixa durante a resposta a incidentes. Estudos sugerem que isso pode fazer com que os analistas invertam a mesa, elaborem relatórios de ameaças com palavras fortes ou discutam incessantemente sobre quais patches críticos dos críticos devem ser aplicados primeiro.
Canção de ninar para o mercado de exploração
Alguém construiu um kit de exploração iOS completo. Outra pessoa comprou. Alguém abriu. Lo-fi porque todos os envolvidos claramente precisam se acalmar.
Isso é um embrulho
Os atores da ameaça não tiram dias de folga, os dias zero não esperam pelo horário comercial e o briefing nunca é tão curto quanto o nome indica. Você está aqui monitorando campanhas de APT, fazendo triagem de CVEs e explicando à liderança por que “temos um firewall” não é uma estratégia de segurança. O mínimo que podemos fazer é melhorar um pouco o cenário de ameaças. ThreatBeats não é real, mas o respeito é. Agora vá avisar alguém sobre algo.
Suas manhãs (e dias e noites) são muito barulhentas?
Experimente o Feedly Threat Intelligence gratuitamente e veja como eles ficam um pouco mais calmos e muito mais produtivos. Prometemos que o produto real é muito mais útil do que este blog.
Perguntas frequentes
O ThreatBeats é um recurso real?
Não. Por favor, não pergunte ao seu consultor de TI sobre isso.
O cenário de ameaças é exaustivo e precisamos de uma saída. De nada.
O modo de sincronização de risco funciona ao contrário? Posso transformar um CVSS 10 em smooth jazz
Hum, claro. É um recurso falso, surpreenda-se. Profissionalmente, não podemos recomendá-lo.
Meu CISO viu este anúncio. O que eu faço?
Encaminhe-lhes a faixa lo-fi e diga que está tudo bem.
Escrevemos letras sobre ameaças reais. Nós os alimentamos com o novo recurso de geração de música do Google Gemini. Pressionamos gerar. Continuamos pressionando gerar. Algumas músicas saíram perfeitas na primeira tentativa. Outros fizeram várias tentativas e um nível de negociação emocional com uma IA para a qual não estávamos preparados. A versão reggaeton existe, mas não será lançada no momento. Muito obrigado à equipe Gemini por possibilitar que um grupo de nerds de inteligência de ameaças lançasse nossa carreira musical de 5 minutos.
Fonte da matériae créditos link






