
Analise sua inteligência de código fechado no Feedly
Março 11, 2026
Obtenha inteligência sobre ameaças para sua equipe rapidamente, nas ferramentas que eles já usam
Março 17, 2026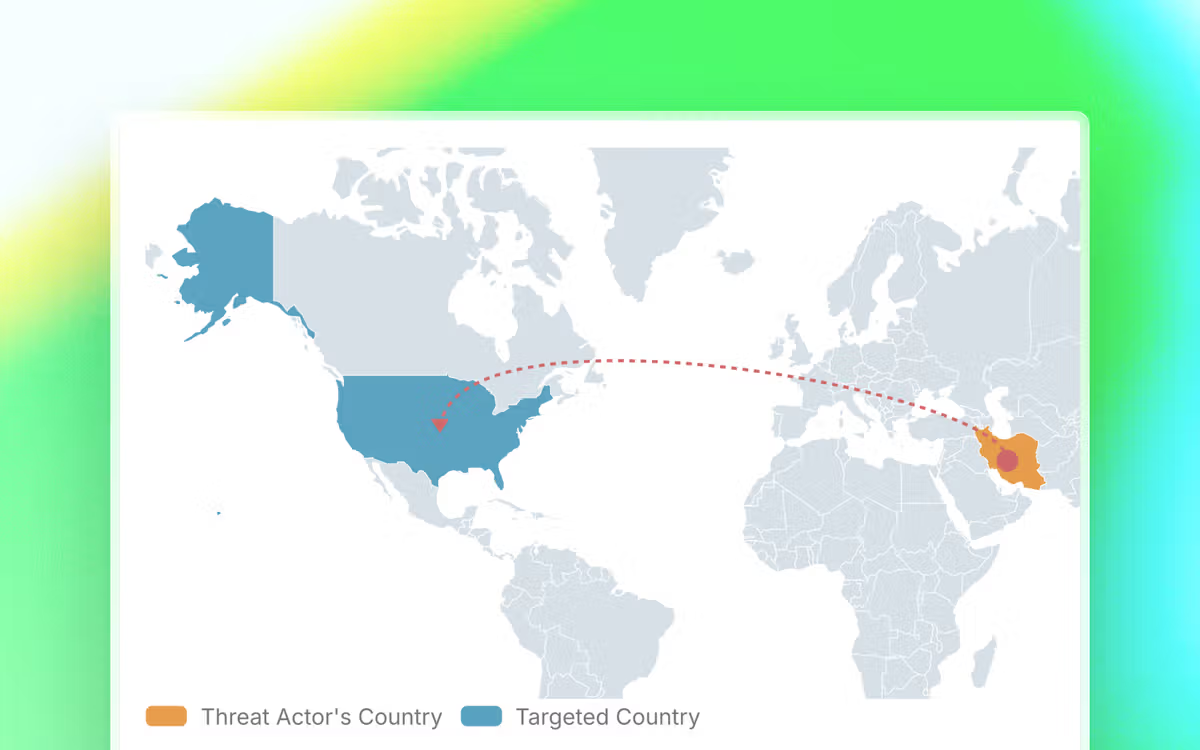
Atores de ameaças ligados ao Irã e TTPs direcionados a serviços financeiros na Europa
Dada a escalada do conflito entre o Irão, Israel e os EUA que começou em 28 de Fevereiro de 2026, as organizações europeias de serviços financeiros enfrentam um cenário de ameaças multidireccionais provenientes tanto de APTs patrocinadas pelo Estado como de grupos hacktivistas por procuração.
Principais atores de ameaças a serem monitorados
#1: Seedworm / MuddyWater (Static Kitten) – Os pesquisadores da Symantec identificaram o grupo iraniano APT Seedworm conduzindo operações de intrusão contra várias organizações dos EUA a partir do início de fevereiro de 2026, com entidades-alvo, incluindo um banco dos EUA, uma empresa de software, um aeroporto e ONGs nos EUA e no Canadá. Este ataque direto a um banco demonstra uma intenção clara de comprometer as instituições financeiras. Seedworm, também rastreado como MuddyWater, Temp Zagros e Static Kitten, é avaliado pela CISA como um elemento subordinado do Ministério de Inteligência e Segurança do Irã (MOIS).
#2: OilRig (APT34 / Helix Kitten) – A OilRig visa principalmente serviços financeiros, empreiteiros de defesa e organizações de energia por meio de spear-phishing e coleta de credenciais. A OilRig é especializada em espionagem cibernética com malware modular, ferramentas baseadas em PowerShell, tunelamento DNS para C2 e backdoors personalizados como Helminth e QUADAGENT. Em 2025, eles visaram organizações de transporte e manufatura dos EUA, evoluindo táticas após um vazamento de ferramenta em 2019 para aumentar o roubo de credenciais e a persistência da rede.
#3: TA453 / Charming Kitten (Damselfly, Mint Sandstorm, APT42) – Em 8 de março, a Proofpoint observou o TA453 conduzindo uma tentativa de phishing de credenciais contra um alvo de thinktank dos EUA. A correspondência por e-mail que culminou nesta tentativa começou antes do conflito, indicando que o TA453 continua a dar prioridade à recolha de informações relativamente ao seu conjunto de alvos tradicional. Charming Kitten, ativa desde 2014 e vinculada ao IRGC, é especializada em espionagem por meio de spear-phishing com personas falsas e e-mails comprometidos para entregar malware POWERSTAR, explorando vulnerabilidades do Microsoft Exchange e usando pulverização de senhas. Recentemente, em 2024, eles atacaram contas eleitorais dos EUA e especialistas israelenses em segurança cibernética com phishing por meio de PDFs benignos para coleta de credenciais.
#4: TA473 / Winter Vivern (alinhado à Bielorrússia) – Entre 3 e 5 de março de 2026, o ator de ameaça TA473, alinhado à Bielorrússia, enviou e-mails para organizações governamentais na Europa e no Médio Oriente. Estas mensagens originaram-se de infraestruturas provavelmente comprometidas e pretendiam ser um porta-voz do Presidente do Conselho Europeu. Os e-mails de phishing continham um anexo HTML intitulado “Declaração da União Europeia sobre a situação no Irão e no Médio Oriente.html”. Notavelmente, a Proofpoint não observou anteriormente o TA473 visando organizações governamentais do Oriente Médio. A expansão para metas europeias torna este ator particularmente relevante para as instituições europeias.
Grupos Hacktivistas
Handala: Conhecido por conduzir ataques contra organizações e entidades israelenses que supostamente apoiam Israel, realizando ataques de phishing, roubo de dados, ransomware, extorsão e ataques destrutivos, incluindo o uso de limpadores personalizados.
DieNet: O grupo hacktivista pró-Palestina DieNet lançou ataques distribuídos de negação de serviço em grande volume contra sectores de infra-estruturas críticas dos EUA, incluindo energia, finanças, cuidados de saúde e transportes, utilizando técnicas de amplificação e infra-estruturas DDoS-as-a-service para interromper as operações.
TTPs para monitorar
Acesso Inicial
Spear-Phishing (T1566): As campanhas baseavam-se fortemente em aspectos do conflito como conteúdo tópico de atração para envolver os alvos e frequentemente usavam contas comprometidas pertencentes a organizações governamentais para enviar e-mails de phishing.
Coleta de credenciais (T1056.003): Ao longo do último ano, vários relatórios envolvendo grupos apoiados pelo Irã destacaram repetidamente ataques de credenciais e comprometimento de caixas de correio como meio de acesso inicial e coleta de inteligência.
Pulverização de senhas (T1110.003): As organizações devem implantar monitoramento para tentativas de pulverização de senhas em múltiplas contas de usuários de locais geográficos incomuns, particularmente falhas de autenticação fora do horário normal de trabalho ou de infraestrutura VPN, incluindo endpoints NordVPN.
Execução e Persistência
Novos Backdoors – Dindoor e Fakeset: Seedworm implantou um backdoor até então desconhecido chamado Dindoor aproveitando o tempo de execução Deno para execução de JavaScript e TypeScript, assinado com certificados emitidos para “Amy Cherne”. Um backdoor Python separado chamado Fakeset foi descoberto em aeroportos e redes sem fins lucrativos dos EUA, assinado com certificados emitidos para “Amy Cherne” e “Donald Gay”.
MuddyWater — Novo malware (Operação Olalampo): Observado pela primeira vez em 26 de janeiro de 2026, MuddyWater implantou diversas novas variantes de malware, incluindo um backdoor Rust chamado CHAR que aproveitou um bot do Telegram como um canal de comando e controle (C2). Os pesquisadores identificaram indicadores que sugerem o desenvolvimento de malware assistido por IA.
Sideload de DLL (T1574.002): um carregador executa um executável assinado benigno vulnerável ao sideload de DLL (“nvdaHelperRemoteLoader.exe”), que então carrega a DLL do carregador malicioso “nvdaHelperRemote.dll”, descriptografa uma carga útil do Cobalt Strike do WinHlp.hlp e a carrega na memória.
Exfiltração de dados (T1537): Os invasores tentaram a exfiltração de dados de uma empresa de software usando Rclone para transferir backups para depósitos de armazenamento em nuvem Wasabi. As instituições financeiras devem monitorar especificamente o uso não autorizado de ferramentas como o Rclone.
Capacidades Destrutivas (T1485): O Irão demonstrou capacidade para ataques cibernéticos destrutivos, incluindo a implantação de malware de limpeza, com operações históricas como Shamoon contra a indústria petrolífera da Arábia Saudita e ataques BibiWiper contra alvos israelitas.
DDoS (T1498): Em ataques DDoS, os grupos aproveitaram ataques de alto volume supostamente por meio de infraestrutura DDoS como serviço, incluindo TCP RST, amplificação de DNS, inundações de TCP SYN e ataques de amplificação de NTP, bem como desfigurações de sites e violações de dados.
Recomendações defensivas
Habilite a autenticação multifator em todos os acessos remotos, desabilite protocolos de autenticação legados e implemente políticas de acesso condicional com base na localização e no risco do dispositivo.
Pesquise nos ambientes a presença de tempos de execução Deno ou scripts Python não autorizados, o que pode indicar infecções Dindoor ou Fakeset. Monitore o uso não autorizado de ferramentas de exfiltração de dados como Rclone, especialmente grandes transferências de saída para plataformas externas de armazenamento em nuvem, como Wasabi ou Backblaze.
Dados os avisos de que os intervenientes iranianos podem evoluir para operações disruptivas ou destrutivas, as organizações também devem validar a segmentação da rede, proteger e isolar backups, testar procedimentos de recuperação e garantir que existe monitorização para eliminação de cópias de sombra, criação de tarefas em massa, execução de comandos administrativos suspeitos e tentativas de desativar ferramentas de segurança.
As assinaturas de inteligência sobre ameaças vinculadas a grupos APT iranianos devem ser atualizadas continuamente, com feeds em tempo real habilitados e os IOCs recém-publicados revisados sem demora. Reduzir a superfície de ataque externo é igualmente urgente: as credenciais padrão devem ser alteradas em todos os ativos, especialmente em dispositivos de TO e IoT que muitas vezes ficam sem correção por longos períodos.
Para uma visão abrangente dos TTPs mencionados acima, visite o Agente Feedly TTP AI.
Fontes e Referências
(1) (Conselheiros de risco de segurança) 🚩 APT Seedworm iraniano implanta novos backdoors em redes de bancos, aeroportos e empresas de software dos EUA – https://www.security.com/threat-intelligence/iran-cyber-threat-activity-us
(2) (Notícias sobre segurança cibernética) Escalada de ameaças iranianas de APT contra infraestrutura crítica em meio a conflitos geopolíticos – https://cybersecuritynews.com/escalating-iranian-apt-threats-against-critical-infrastructure/
(3) (Blog principal do PolySwarm) Estratégia cibernética sob ataque: APT iraniano e riscos de retaliação por proxy – https://blog.polyswarm.io/cyber-strategy-under-fire-iranian-apt-and-proxy-retaliation-risks
(4) (Proofpoint Threat Insight) O conflito no Irão impulsiona o aumento da actividade de espionagem contra alvos no Médio Oriente – https://www.proofpoint.com/us/blog/threat-insight/iran-conflict-drives-heightened-espionage-activity-against-middle-east-targets
(5) (SECURITY.COM (http://SECURITY.COM)) Seedworm: APT iraniano em redes de bancos, aeroportos e empresas de software dos EUA – https://www.security.com/threat-intelligence/iran-cyber-threat-activity-us
(6) (Alerta do Google – ransomware) Symantec relata que hackers Seedworm iranianos se infiltram na infraestrutura e no fornecimento de defesa dos EUA … – https://industrialcyber.co/ransomware/symantec-reports-iranian-seedworm-hackers-infiltrate-us-infrastructure-and-defense-supply-chain-networks/
(7) (Blog do Grupo-IB) Operação Olalampo: Por dentro da última campanha da MuddyWater – https://www.group-ib.com/blog/muddywater-operation-olalampo/
Fonte da matériae créditos link






