
Cartões de insights sobre ataques cibernéticos: uma visão dinâmica de ataque em 360°
Fevereiro 18, 2026
Rastreando as consequências cibernéticas de eventos geopolíticos
Março 13, 2026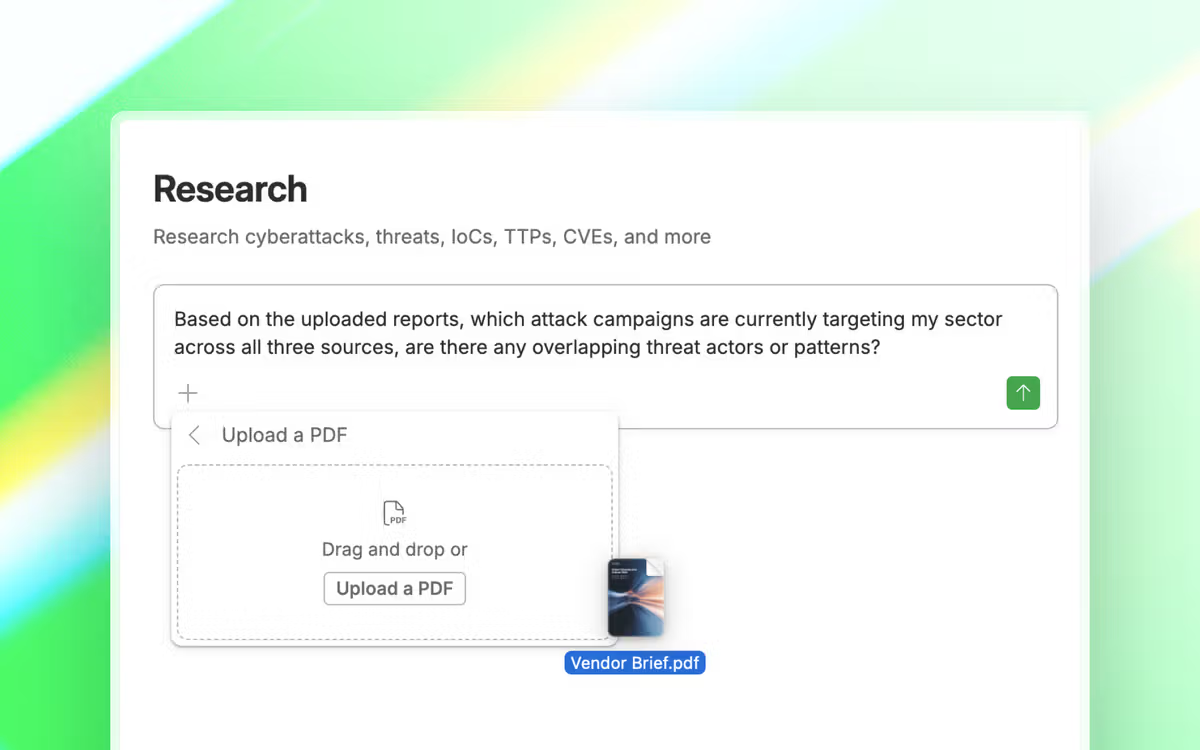
Resumo de 15 segundos
Obter o contexto completo de inteligência de ameaças significa sintetizar manualmente relatórios de código fechado e combiná-los com seus feeds de inteligência de código aberto, um processo lento e demorado que afasta os analistas de trabalhos de maior valor.
O Feedly agora permite que você carregue seus próprios PDFs diretamente junto com sua inteligência de código aberto e use o Ask AI para analisar os dois juntos, para que você possa produzir uma inteligência mais rica e acionável sem a sobrecarga manual.
Neste blog, mostraremos como usar o recurso para começar a economizar tempo e elevar sua análise com um contexto mais completo.
Visão geral
Esse novo recurso permite fazer upload de arquivos diretamente para o Feedly e aproveitar recursos poderosos como Ask AI. Ele fornece uma maneira perfeita de analisar seus relatórios de código fechado e extrair inteligência acionável em segundos.
Como você já está rastreando códigos abertos no Feedly, esse recurso preenche a lacuna entre o contexto de código fechado e o de código aberto. O resultado é uma inteligência de ameaças mais rica, precisa e acionável, que considera domínios de código aberto e fechado.
Adicione contexto de código aberto do Feedly Threat Graph
Carregar um arquivo significa que o Feedly pode analisar sua inteligência de código fechado usando o Threat Graph, que é uma base de conhecimento continuamente atualizada construída a partir de mais de 10.000 fontes confiáveis de segurança cibernética.
O Threat Graph extrai e correlaciona automaticamente as principais entidades dos arquivos carregados, agentes de ameaças, TTPs, famílias de malware, CVEs explorados e IoCs. Ao usar o Ask AI para analisar um relatório, você não obtém apenas um resumo do documento; você também obterá respostas informadas pelo quadro completo de inteligência de código aberto.
O Feedly não usa seus arquivos privados para treinar seus modelos de IA, nem os compartilha com terceiros. Eles são usados exclusivamente para potencializar sua própria análise.
Veja-o em ação
Caso de uso nº 1: Monitoramento da atividade dos agentes de ameaças
Carregue seu novo relatório de resposta a incidentes no Feedly e consulte o Ask AI para fazer referência cruzada de cada TTP com o que está sendo relatado atualmente na web aberta. Isso permite validar se os comportamentos documentados no relatório aparecem em outros lugares.
Incitar
Based on the uploaded report, which TTPs were used by the threat actor, and are these same techniques being reported in the open web right now? Are other organizations documenting similar behaviors?Resposta
Caso de uso nº 2: Rastreie vulnerabilidades críticas
Se sua equipe receber um relatório de vulnerabilidade denso, o Feedly poderá enriquecer instantaneamente os CVEs com dados em tempo real do Threat Graph, incluindo status de exploração, atividade do agente de ameaça e disponibilidade de patch. Isso ajuda a identificar rapidamente quais vulnerabilidades são exploradas ativamente, quem as utiliza e se há correções disponíveis, conectando suas descobertas internas ao cenário mais amplo de ameaças.
Incitar
Based on the uploaded report, which CVEs were exploited in this incident, are they currently being actively exploited by other threat actors in the open web, and what does the latest reporting say about patch availability and exploit status?Resposta
Caso de uso nº 3: Identifique ataques cibernéticos
Seu boletim ISAC, um resumo sobre ameaças ao fornecedor e um relatório de perspectivas do setor chegaram esta semana. Em vez de ler cada um separadamente, você pode fazer upload de todos os três no Feedly e no Ask AI sintetizados entre eles. Ele identificará atores de ameaças sobrepostos e padrões de ataques recorrentes que valem a pena ficar atentos.
Incitar
Based on the uploaded reports, which attack campaigns are currently targeting my sector across all three sources, are there any overlapping threat actors or patterns?Resposta
Caso de uso nº 4: Colete IOCs
Extraia os IOCs diretamente do seu boletim CERT para verificar se eles aparecem em campanhas ativas na web aberta e atribua-os a agentes de ameaças e famílias de malware. Isso fornece contexto em tempo real sobre se esses IOCs ainda são relevantes.
Incitar
Based on the uploaded bulletin, which IOCs are listed, are they currently associated with active campaigns in the open web, and what threat actors and malware families are they attributed to?Resposta
Conclusão
Os quatro casos de uso acima são apenas o começo. Qualquer relatório de código fechado em seu fluxo de trabalho (avisos governamentais, boletins ISAC, relatórios de resposta a incidentes, avaliações de fornecedores) pode ser carregado no Feedly e consultado conforme necessário. Pergunte: quais atores de ameaças neste relatório ainda estão ativos? Esses CVEs estão sendo explorados em estado selvagem? Alguma coisa mudou desde que este comunicado foi publicado? As respostas podem vir apenas dos documentos carregados ou dos documentos e da web aberta. Você controla seu fluxo de trabalho e suas fontes, para poder enriquecer sua inteligência e contexto de ameaças.
A inteligência de código fechado e de código aberto não precisa viver em lugares separados
Carregue seus PDFs no Feedly e analise tudo em um único fluxo de trabalho, sem necessidade de ponte manual.
Fonte da matériae créditos link






