
Engenharia imediata: explore o potencial de encadeamento CVE
Janeiro 8, 2026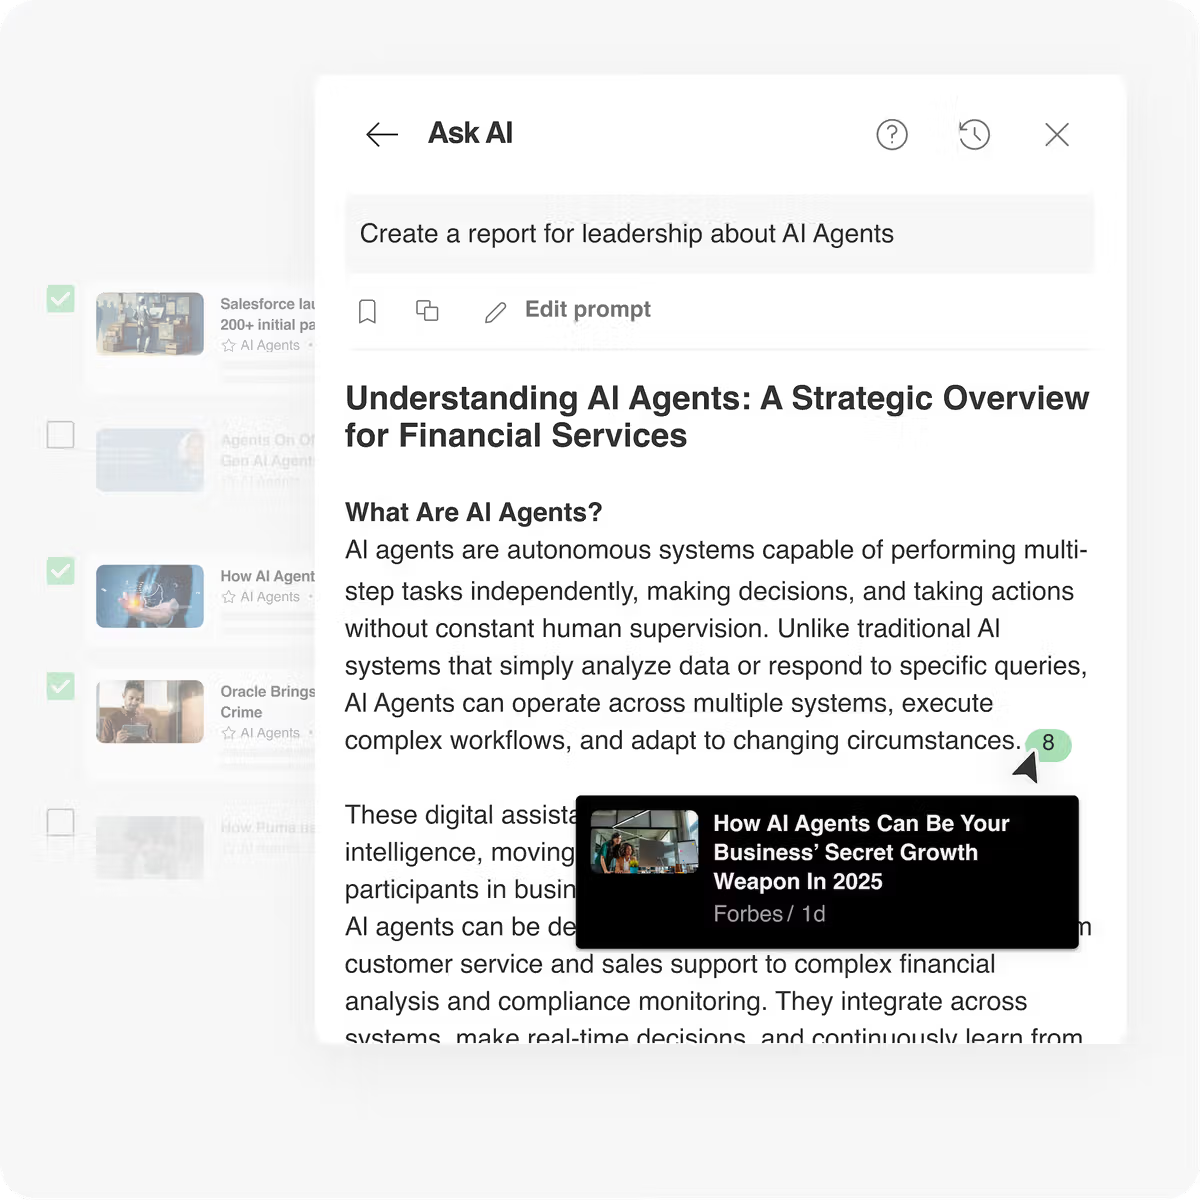
Engenharia imediata: crie um relatório sobre agentes de IA em segundos
Janeiro 11, 2026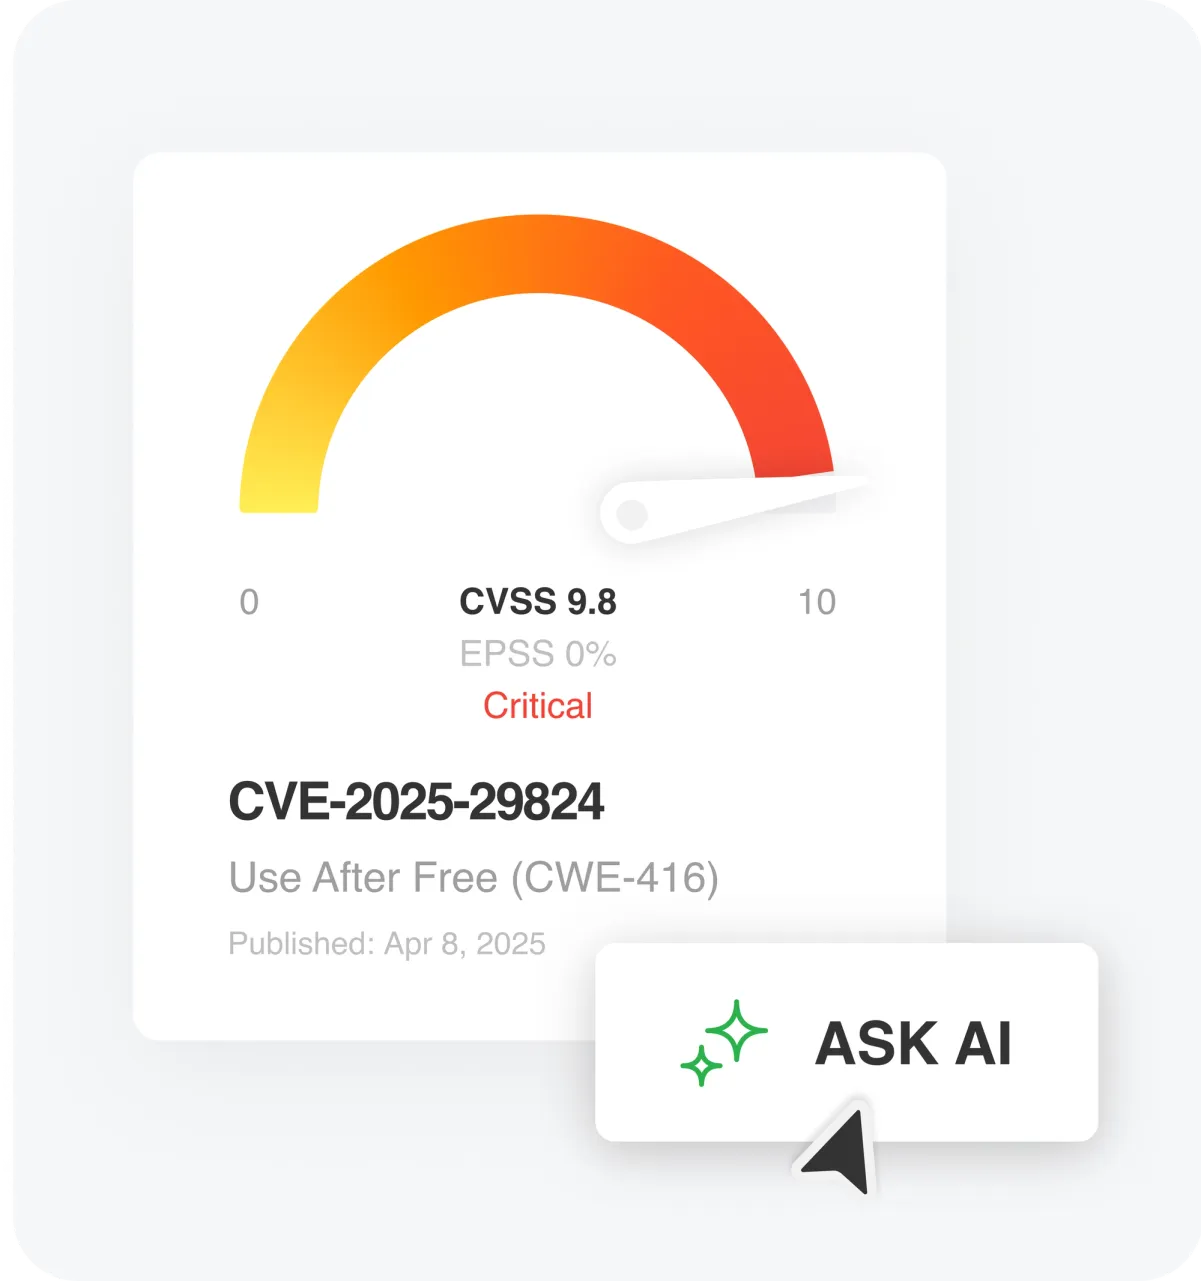
Resumo de 15 segundos
A avaliação do risco real de um CVE pode ser demorada e fragmentada. Os cartões CVE Insights fornecem uma visão 360° de cada vulnerabilidade, mas às vezes você precisa de respostas para perguntas específicas.
Adicionamos Ask AI aos cartões CVE Insights para que você possa:
- Acelere a priorização fazendo perguntas sobre como o CVE afeta produtos, indústrias ou campanhas de ameaças.
- Avalie a explorabilidade com base em seus critérios com prompts personalizados que sintetizam múltiplas fontes em respostas em segundos.
- Crie relatórios CVE personalizados incluindo dados específicos, como métodos de exploração, malware relacionado ou mitigações recomendadas.
Com Ask AI em CVE Insights Cards, você pode passar de visões gerais consolidadas de CVE para insights precisos e acionáveis com mais rapidez.
Visão geral
Os CVE Insights Cards oferecem uma visão abrangente de cada CVE, continuamente atualizada com informações em tempo real: cronogramas, dados de exploração e correção, agentes de ameaças associados, malware e muito mais. Eles são um recurso poderoso para compreender uma vulnerabilidade e aprofundar detalhes importantes, como versões afetadas ou técnicas de mitigação.
Mas mesmo com todos esses dados, às vezes você precisa de mais: respostas a perguntas específicas, suporte para um modelo de pontuação personalizado ou dados formatados para se adequarem ao seu fluxo de trabalho. É aí que entra o Ask AI. Agora integrado diretamente aos cartões de insights CVE, o Ask AI ajuda você a extrair os insights exatos de que precisa, com mais rapidez e menos esforço.
Acelere a priorização de CVE
CVSS, EPSS e explorações conhecidas podem ajudar a avaliar a gravidade de um CVE, mas nem sempre contam a história completa, especialmente quando você está fazendo a triagem de dezenas de vulnerabilidades. Talvez você precise entender se os agentes de ameaças direcionados ao seu setor estão explorando-o ativamente ou até que ponto as mitigações provisórias se comportam enquanto um patch está pendente.
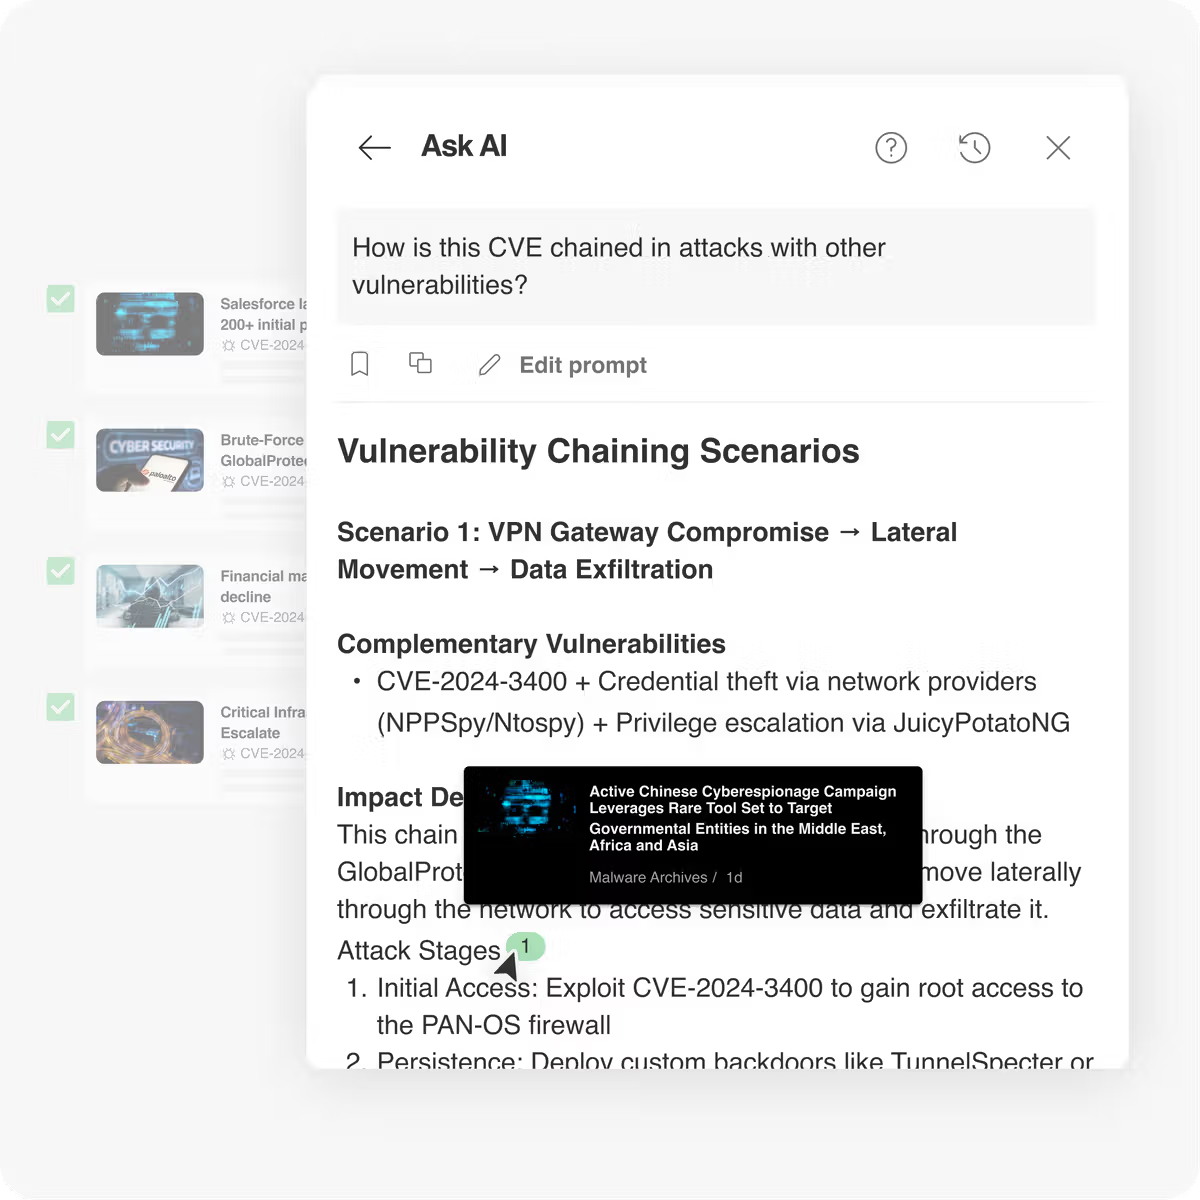
Nestes exemplos, solicitamos que o Ask AI resuma os riscos significativos e, em seguida, calcule uma pontuação de risco com base nos critérios especificados. Também mostramos um exemplo do potencial de encadeamento do CVE. Esses prompts podem ser salvos e reutilizados, facilitando a aplicação de lógica consistente em vários CVEs.
Exemplo 1: Pontuação CVE
Pergunte ao prompt da IA
Você pode criar um cálculo de pontuação personalizado para se alinhar às metodologias de pontuação de risco da sua empresa. Pegamos emprestado o exemplo de um prompt de pontuação personalizado que discutimos com mais detalhes neste blog:Engenharia imediata: extraia pontuação CVE personalizada‘
Peça resposta à IA
Exemplo 2: Potencial de encadeamento
Pergunte ao prompt da IA
How is this CVE chained in attacks with other vulnerabilities?Peça resposta à IA
Avalie a explorabilidade com base em seus critérios
Saber que existe um CVE é uma coisa; compreender quão facilmente ele pode ser explorado é outra. A exploração geralmente depende de detalhes técnicos diferenciados enterrados em redações, códigos de prova de conceito ou comentários de analistas. Coletar e interpretar manualmente essas informações leva um tempo que você nem sempre tem.
Ask AI pode sintetizar essas fontes para fornecer um resumo claro e em linguagem simples da explorabilidade. Nestes exemplos, solicitamos que explique como funciona o exploit, se requer autenticação ou interação do usuário e quão amplamente disponível está o código do exploit. Também pedimos ao Feedly AI para quebrar a cadeia de ataque. Você pode ajustar o prompt para corresponder ao seu ambiente ou caso de uso.
Exemplo 3: Detalhes técnicos e requisitos operacionais
Pergunte ao prompt da IA
Explain this vulnerability’s technical details and exploitation requirements.Peça resposta à IA
Exemplo 4: Cadeia de ataque
Pergunte ao prompt da IA
Create an attack chain a threat actor could use against this CVE, include a mermaid diagram and tag each step with the corresponding Kill Chain step and add MITRE t-codes where applicable.Peça resposta à IA
Crie relatórios CVE personalizados
Cada equipe tem necessidades de relatórios diferentes. Você pode precisar de um breve resumo para liderança, notas técnicas detalhadas para gerenciamento de patches ou dados estruturados para um modelo de risco. Procurar em diversas fontes para colocar os detalhes certos no formato certo pode ser tedioso e demorado.
Ask AI facilita a geração de relatórios CVE personalizados sob demanda. Nestes exemplos, solicitamos um relatório personalizado para liderança não técnica, bem como uma tabela de resposta sobre TTPs, malware e mitigações. Você também pode exportar resultados ou ajustar o prompt para corresponder ao formato do seu relatório.
Exemplo 5: relatórios personalizados
Pergunte ao prompt da IA
Create a customized report for this CVE for non-technical leadership, providing all pertinent information relevant to share at the executive level.Peça resposta à IA
Exemplo 6: tabela TTPs
Pergunte ao prompt da IA
Create a TTPs, malware, and recommended mitigation table for this specific CVE.Peça resposta à IA
Obtenha respostas, não apenas dados
Os CVE Insights Cards já reúnem as informações mais importantes sobre cada vulnerabilidade. Agora, com o Ask AI, você pode dar um passo além: fazer perguntas específicas, obter respostas personalizadas e gastar menos tempo pesquisando contexto.
Experimente o Ask AI nos cartões CVE Insights
Comece sua avaliação do Feedly Threat Intelligence e veja como a análise CVE pode ser muito mais rápida.
Fonte da matériae créditos link






