
Desbloqueie insights do setor para tomar decisões mais inteligentes
Janeiro 6, 2026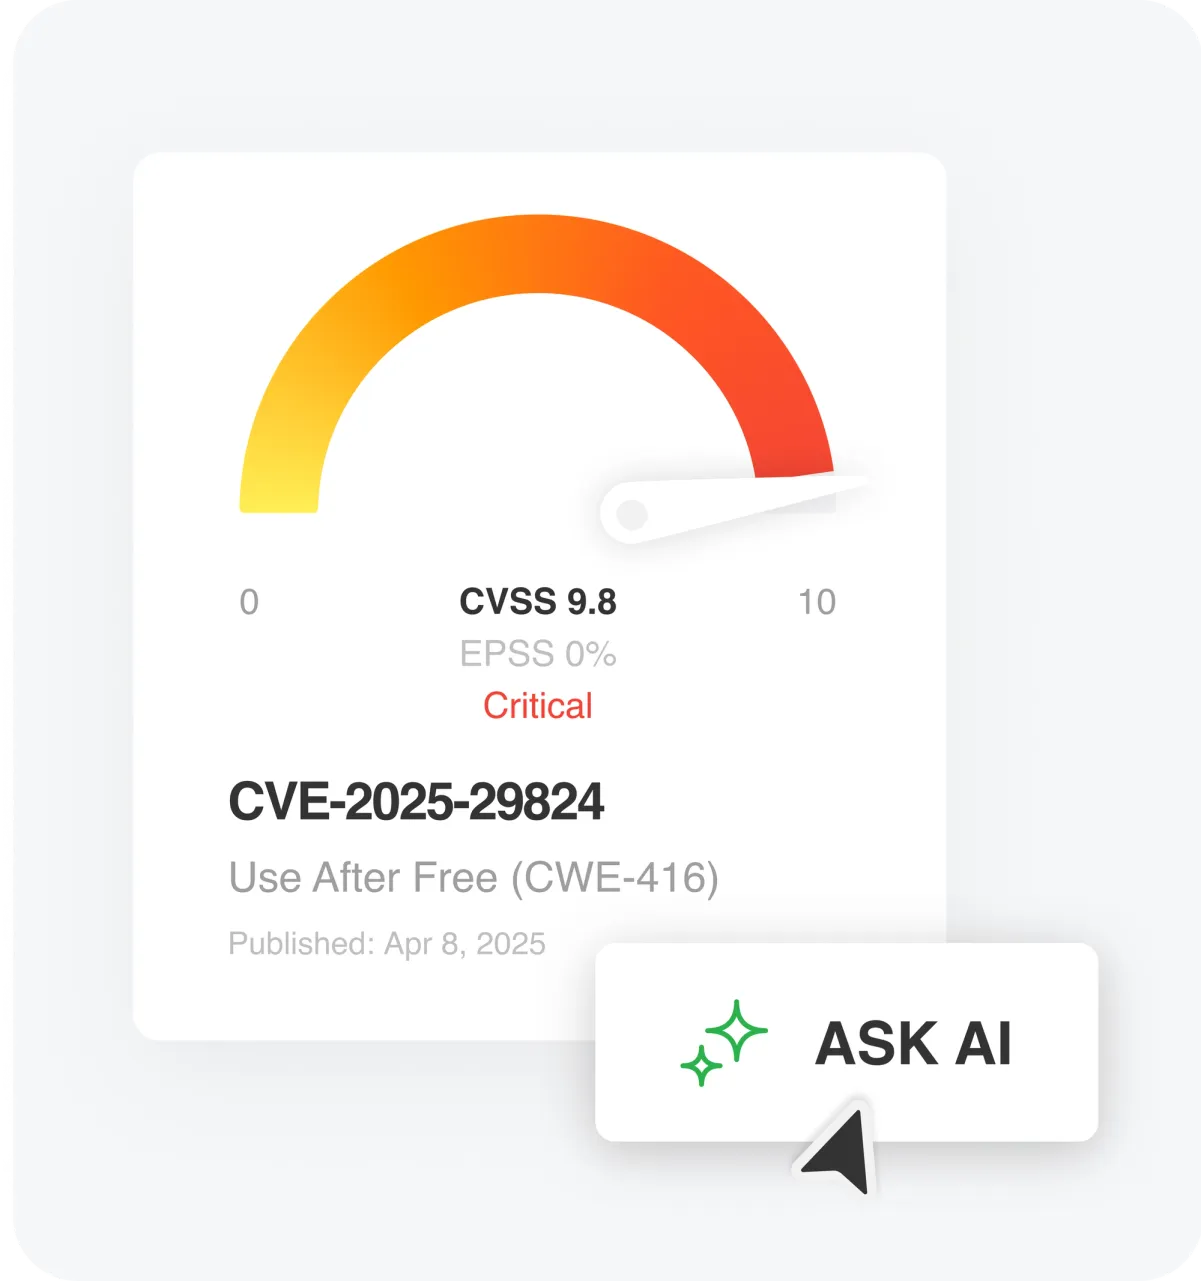
Pergunte à IA nos cartões CVE Insights: respostas precisas para uma priorização mais rápida
Janeiro 9, 2026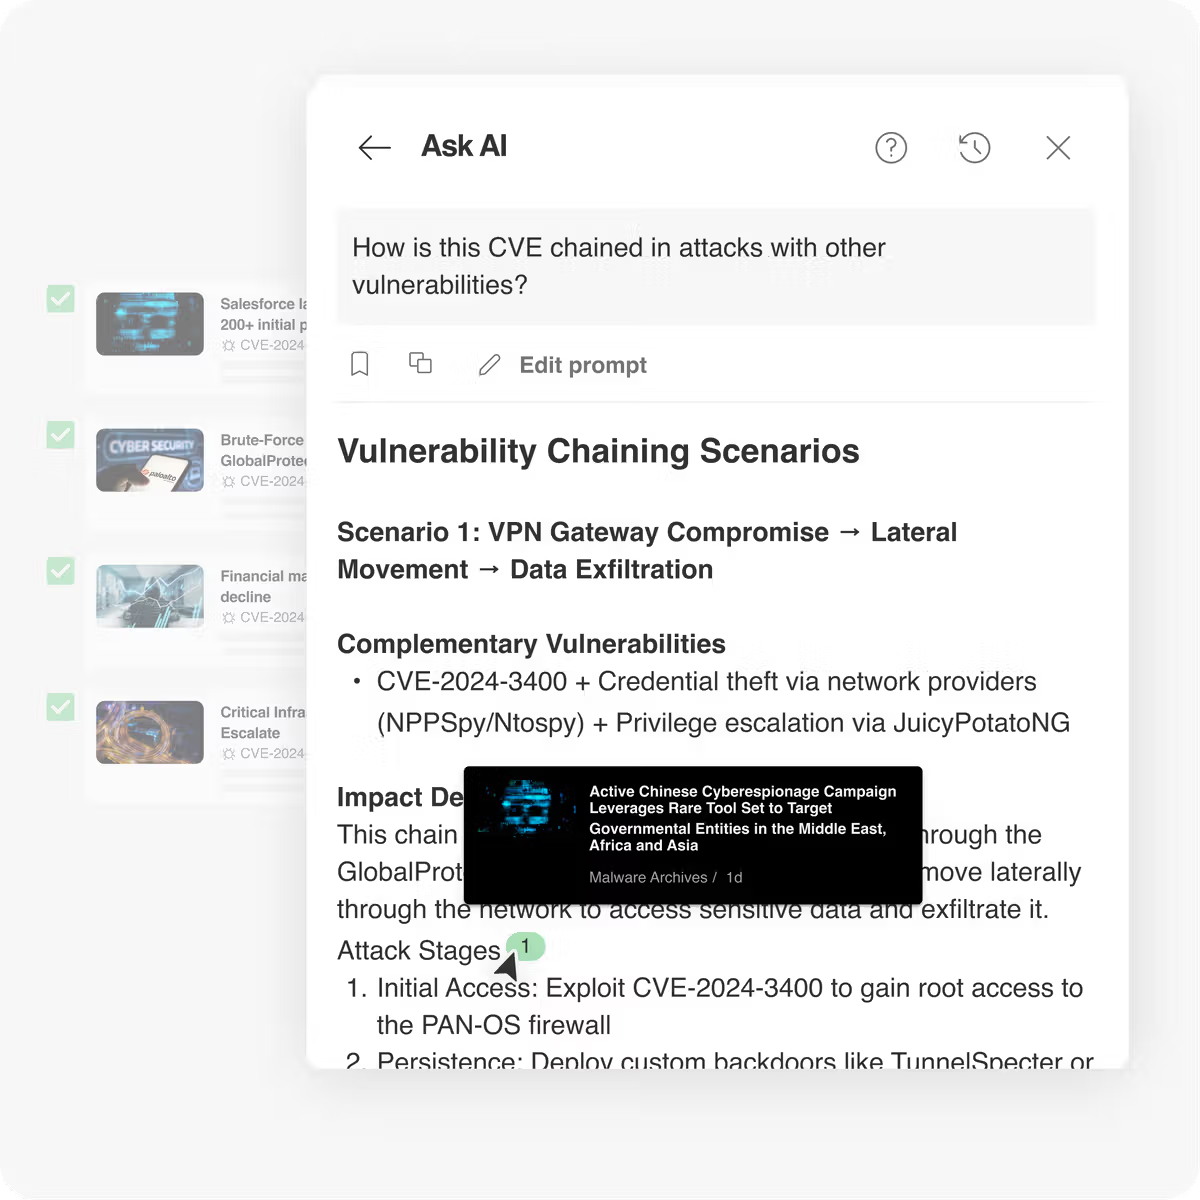
Visão geral
Uma vulnerabilidade pode não derrubar sua organização, mas quando acorrentada a outras, pode criar riscos críticos, muitas vezes pegando os defensores desprevenidos. No Feedly, criamos CVE Insights Cards para fornecer uma visão completa das vulnerabilidades críticas. Agora, com Pergunte à IA em cartões CVE Insightsas equipes de CTI podem se aprofundar ainda mais: fazendo perguntas específicas sobre CVEs específicos, explorando seu potencial de encadeamento e identificando caminhos de exploração ocultos, que é exatamente o que este novo prompt foi projetado para ajudá-lo a descobrir.
Este prompt Ask AI gera cenários detalhados que mostram como um CVE pode ser encadeado com vulnerabilidades complementares, descreve o impacto de possíveis caminhos de ataque, mapeia os estágios em que o encadeamento pode ocorrer e destaca os TTPs dos atores de ameaças relacionados em um formato estruturado. Ele foi desenvolvido para ajudá-lo a detectar cadeias de ataques que outros podem não perceber, fortalecer suas defesas antes que os agentes da ameaça ajam e ficar um passo à frente em um cenário de ameaças em constante evolução.
Você pode salvar seu prompt na biblioteca Ask AI e executá-lo novamente em outros CVEs para ver resultados consistentes.
Pergunte ao prompt da IA
Copie e cole este prompt diretamente no painel Ask AI!
Provide a short overview of this CVE.

Give me chaining scenarios for this vulnerability, each of the scenarios with:
1. Complementary vulnerabilities that could be chained with this CVE to achieve greater impact.
2. A description of the impact of the chained attack (e.g., privilege escalation, lateral movement, remote code execution, data exfiltration).
3. An outline on the attack stages where chaining would occur (e.g., initial access, persistence, escalation).
4. Any known threat actor TTPs (Tactics, Techniques, and Procedures) that align with this chaining potential, in a table format.
5. An attack chain diagram that visually shows how the CVE could be exploited within the chained attack path.
6. Provide log sources and specific details that could aid in the detection of these scenarios
7. Any detection rules that may already exist
8. Providing details if the chain is theoretical or has already occurred.
Peça resposta à IA
De onde vem a informação?
Passe o mouse sobre os balões numerados em Ask AI Response para ver o artigo exato de onde veio a informação.
Resumidamente…
Comece a usar este prompt no Ask AI para ir além da análise superficial e descobrir como os invasores podem encadear vulnerabilidades para comprometer seu ambiente. É uma maneira poderosa de transformar dados CVE em estratégias defensivas do mundo real.
Experimente o Ask AI nos cartões CVE Insights
Identifique possíveis cadeias de vulnerabilidade antes que os invasores o façam.
Fonte da matériae créditos link






