
Acompanhe as inovações em seu setor com 9 novos modelos de IA
Dezembro 24, 2025
Transforme comunicados de imprensa em sinais competitivos
Dezembro 27, 2025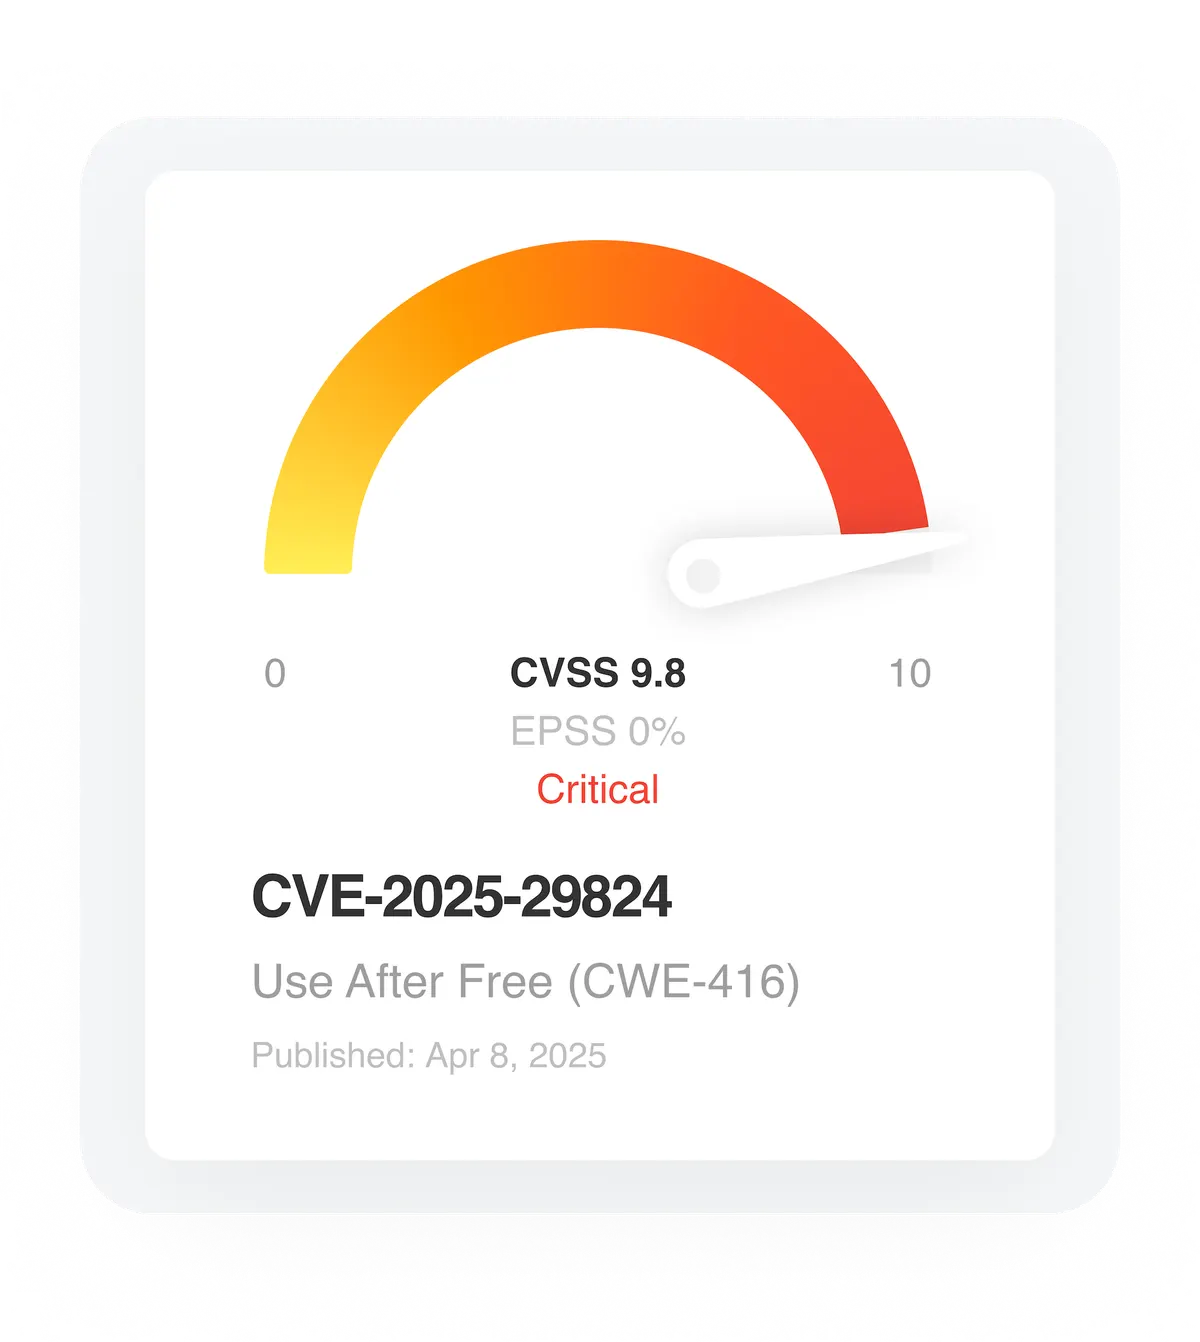
15 Segundo resumo
Vulnerabilidades exploradas ou críticas precisam ser abordadas rapidamente, mas reunir o contexto certo geralmente leva horas de pesquisa manual.
Os cartões CVE Insights do Feedly eliminam esse gargalo.
Eles agregam, analisam e sintetizam inteligência de vulnerabilidade de toda a web em tempo real, para que as equipes de CTI e de vulnerabilidade possam:
- Obtenha uma visão 360° de um CVE, sua criticidade, ID EUVD, status de exploração e padrões de tendências.
- Visualize um cronograma dinâmico de desenvolvimentos e direcione-se para agentes de ameaças, malware e TTPs.
- Leia artigos originais e relatórios de inteligência sobre ameaças para se aprofundar.
- Use o Ask AI para gerar relatórios personalizados e fazer perguntas específicas.
- Importe dados CVE para seu TIP ou ferramentas de triagem com a API Feedly.
Os cartões CVE Insights simplificam a inteligência de vulnerabilidades, para que você possa gastar menos tempo coletando informações e mais tempo corrigindo e protegendo sua organização.
O desafio de monitorar dados CVE e como os CVE Insights Cards ajudam
Rastrear e priorizar vulnerabilidades é uma tarefa complexa e que consome muitos recursos. Com 80-100 CVEs relatados diariamente em fontes fragmentadas, os analistas são forçados a gastar um tempo valioso agregando, correlacionando e validando informações, muitas vezes examinando ruídos irrelevantes para descobrir o que importa.
No cenário de ameaças atual, onde os adversários se movem rapidamente, a velocidade e o contexto são essenciais. É por isso que desenvolvemos CVE Insights Cards: para centralizar a inteligência de vulnerabilidades, revelar o contexto em tempo real sobre CVEs críticos e explorados e acelerar a tomada de decisões. Assim, sua equipe pode se concentrar no que é mais importante: priorizar os CVEs para serem corrigidos primeiro, reduzir a exposição e fortalecer as defesas da sua organização.
Nos bastidores de como funciona um cartão CVE Insights
O Feedly AI agrega, analisa e sintetiza milhões de pontos de dados de fontes como NVD, avisos de mais de 25 fornecedores, GitHub e bancos de dados de exploração confiáveis para fornecer a inteligência contextual necessária para priorizar vulnerabilidades emergentes.
Observação: quando as pontuações CVSS ou classificações CWE ainda não estão disponíveis no NVD, o Feedly AI as prevê proativamente, ajudando sua equipe a avaliar os riscos e a responder mais rapidamente.
Obtenha uma visão 360° de um CVE, sua criticidade, status de exploração e padrões de tendências
Aqui está o que você encontrará em um cartão CVE Insights:
- Um resumo conciso do CVE, incluindo seu impacto, status de exploração, patches disponíveis e recomendações de mitigação.
- Novo: IDs EUVD para rastreamento aprimorado de vulnerabilidades (mais sobre isso mais tarde).
- Um cronograma dinâmico de desenvolvimentos que permite mudanças rápidas para atores de ameaças e cartões de insights da família de malware.
- Detalhes sobre sistemas afetados, patches disponíveis e padrões de ataque CWE-89 associados.
- A classificação de gravidade do Common Vulnerability Scoring System (CVSS) versão 3.1.
- Sequências de vetores (CVSS:3.1/AV:N/AC:H/PR:H/UI:N/S:C/C:H/I:L/A:N).
- Referências a fontes, incluindo relatórios CTI para análise mais profunda.
- Links para páginas do GitHub.
- Regras de detecção, se disponíveis.
Todas essas informações críticas são consolidadas em uma visualização única e fácil de navegar, atualizada continuamente em tempo real. O Feedly AI monitora ativamente os relatórios de inteligência de ameaças mais recentes, avisos de fornecedores, resumos de vulnerabilidades e outras fontes confiáveis para garantir que seu cartão CVE Insights sempre reflita os dados mais precisos e atuais.
Novo: IDs EUVD para rastreamento aprimorado de vulnerabilidades
A adição dos IDs do Banco de Dados Europeu de Vulnerabilidade (EUVD) aos Cartões de Insights CVE traz aos analistas uma nova e valiosa camada de contexto. Ao ligarem-se diretamente ao EUVD, os analistas obtêm acesso a recomendações oficiais específicas da UE que podem não aparecer nas bases de dados baseadas nos EUA. Essa perspectiva adicional ajuda as equipes a validar as descobertas, alinhar-se aos requisitos de conformidade regionais e descobrir orientações adicionais de correção com mais rapidez.
Visualize um cronograma dinâmico de desenvolvimentos e direcione-se para agentes de ameaças, malware e TTPs
Os cartões CVE Insights também apresentam Cronogramas de CVEprojetado para ajudar você a monitorar a evolução em tempo real de vulnerabilidades críticas e dias zero. Esses cronogramas rastreiam continuamente relatórios de inteligência sobre ameaças, avisos de fornecedores, resumos de vulnerabilidades e muito mais, trazendo automaticamente à tona os desenvolvimentos mais importantes à medida que eles acontecem. Isso fornece uma visão clara e atualizada de cada vulnerabilidade, permitindo que sua equipe priorize e responda de forma mais eficaz.
Cronogramas de CVE:
- Detecte e sintetize continuamente os principais eventos relacionados ao CVE e atualize a linha do tempo.
- Resuma automaticamente relatórios e artigos de alto valor para obter informações rápidas.
- Pode ser personalizado para destacar os tipos de eventos mais importantes para você.
Clique aqui para saber mais sobre os cronogramas do CVE.
Leia artigos originais e relatórios de inteligência sobre ameaças para um mergulho mais profundo
Os cartões CVE Insights incluem uma lista selecionada de fontes das quais os dados foram extraídos, permitindo que você mergulhe diretamente nos relatórios de CTI, avisos de fornecedores e boletins de ameaças que mencionam a vulnerabilidade. Esse acesso direto a informações confiáveis permite validar descobertas, compreender todo o contexto e tomar decisões mais rápidas e bem informadas sobre patches ou mitigação.
Use o Ask AI para gerar relatórios personalizados e fazer perguntas específicas
Mesmo com dados abrangentes ao seu alcance, há momentos em que você precisa de mais: respostas específicas para perguntas complexas, suporte para modelos de pontuação personalizados ou dados formatados para integração perfeita com seus fluxos de trabalho. É exatamente aí que o Ask AI agrega valor.
Agora totalmente integrado aos cartões de insights CVE, o Ask AI permite que você extraia insights precisos com mais rapidez e menos esforço manual.
Por exemplo, pedimos para:
Create an attack chain a threat actor could use against this CVE, include a mermaid diagram and tag each step with the corresponding Kill Chain step and add MITRE t-codes where applicable.Mas essa é apenas uma das muitas possibilidades. Explore uma gama completa de casos de uso em nossa postagem detalhada do blog: Pergunte à IA nos cartões CVE Insights: respostas precisas para uma priorização mais rápida.
Importe dados CVE para seu TIP com a API Feedly
O Feedly agrega informações de NVD, MITRE, EPSS e outras fontes para construir a seção CVE Details do CVE Insights Card. Normalizamos os detalhes do CVE Insights Card em uma estrutura JSON. Também utilizamos modelos de aprendizado de máquina para analisar e enriquecer o conteúdo.
Para mais informações sobre a API, visite: https://developers.feedly.com/reference/cve-json
Bônus: monitore vários CVEs em um painel de vulnerabilidades personalizado vinculado à sua pilha de tecnologia e critérios de risco
Os cartões CVE Insights são acessíveis por meio de AI Feeds e aparecem no topo dos artigos, mas nosso local preferido é o Painel de Vulnerabilidade.
O Vulnerability Dashboard fornece um ambiente totalmente personalizável que permite aos usuários ajustar filtros, como pontuação CVSS, EPSS, status PoC e dados do fornecedor, para destacar vulnerabilidades adaptadas especificamente à sua pilha de tecnologia. Os usuários podem salvar essas visualizações personalizadas para monitoramento contínuo.
Em vez de percorrer informações irrelevantes, os analistas podem concentrar-se diretamente nas vulnerabilidades que representam o maior risco para o seu ambiente, permitindo uma tomada de decisões mais precisa e baseada no risco.
Se você estiver interessado em aprender mais sobre o painel de vulnerabilidades, confira este blog: Painel de Vulnerabilidade: Inteligência CVE em tempo real adaptada à sua pilha e critérios de risco.
Os cartões CVE Insights estão em constante evolução
Estamos melhorando continuamente os cartões CVE Insights para fornecer inteligência mais profunda e acionável. As últimas adições, EUVD IDs e Ask AI, são dois exemplos.
Nosso objetivo é tornar esses cartões tão valiosos e esclarecedores quanto possível para os analistas. Esteja você fazendo triagem de novas ameaças ou planejando esforços de mitigação, os cartões CVE Insights são uma ferramenta poderosa para inteligência de vulnerabilidades.
Se há uma conclusão, é esta: os cartões de insights CVE podem ser seu recurso ideal para compreender e priorizar vulnerabilidades, sem a necessidade de reunir manualmente informações de dezenas de fontes dispersas. A Feedly AI faz o trabalho pesado para que você possa se concentrar no que importa: reduzir riscos e acelerar a resposta.
Experimente os cartões CVE Insights
Priorize CVEs explorados e críticos com mais rapidez com uma visão unificada em CVE Insights Cards, para que você possa limitar a exposição com eficiência.
Fonte da matériae créditos link






