
Integração fácil para novos membros da equipe no Feedly
Dezembro 16, 2025
Sessão CTI: Alertas adversários. Ferramentas de código aberto que detectam, caçam e bloqueiam IoPCs
Dezembro 19, 2025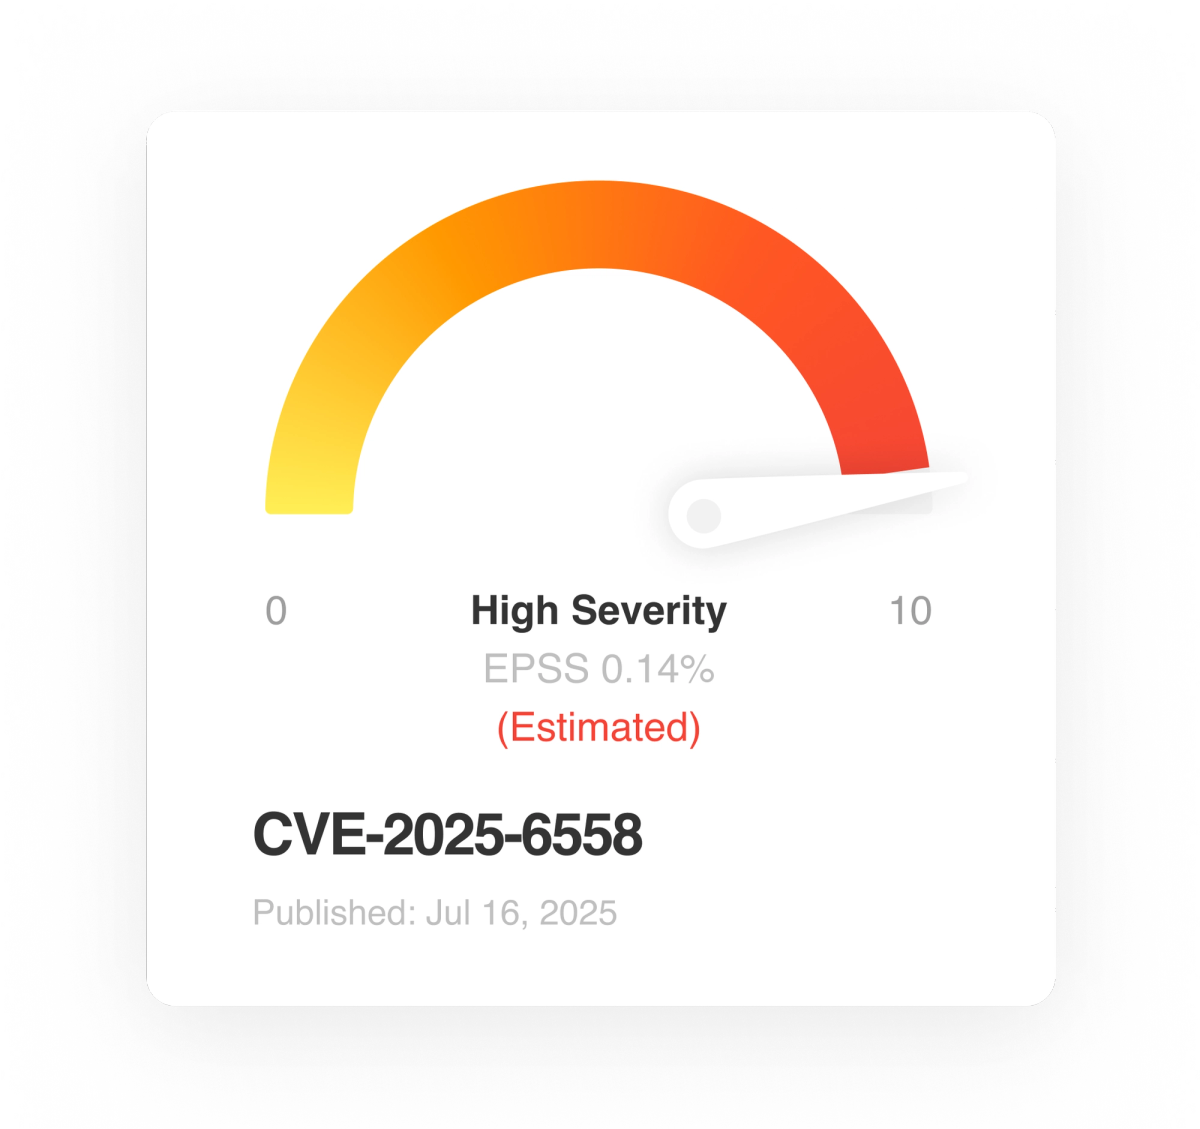
O desafio da pontuação: mais de 25.000 CVEs aguardam análise NVD
As equipes de inteligência de ameaças geralmente contam com o Common Vulnerability Scoring System (CVSS) para fazer triagem, avaliar e escalar vulnerabilidades que afetam suas pilhas de tecnologia. No entanto, por vezes há atrasos na atribuição de uma pontuação CVSS pelas autoridades da indústria, como a Base de Dados Nacional de Vulnerabilidades (NVD), que é mantida pelo Instituto Nacional de Padrões e Tecnologia (NIST).
Como o volume de CVEs continuou a aumentar ano após ano, o NVD tem lutado para acompanhar o aumento da procura de análise e pontuação. O relatório a seguir, capturado em 18 de junho de 2025, do NIST, mostra as vulnerabilidades que aguardam análise.
Como resultado, as organizações enfrentam desafios que incluem:
- Escalação atrasada de CVEs críticos e protocolos de remediação ineficientes: sem a atribuição de pontuações CVSS, as equipes de inteligência de ameaças podem ter dificuldades para priorizar, avaliar e escalar CVEs para sua equipe de gerenciamento de vulnerabilidades. Como resultado, torna-se difícil determinar quais CVEs exigem correção imediata, o que pode atrasar a implantação de protocolos eficientes de gerenciamento de patches pela equipe de gerenciamento de vulnerabilidades devido ao escalonamento adiado de CVEs.
- Janelas de exposição mais amplas: O tempo para relatar e o subsequente tempo para corrigir os CVEs aumenta a janela de exposição para as organizações, deixando os CVEs de alto risco vulneráveis à exploração potencial na natureza.
- Complicações de conformidade: Muitas organizações são obrigadas (como por PCI-DSS) para resolver vulnerabilidades acima de determinados limites do CVSS dentro de prazos especificados. Atrasos na pontuação do CVSS podem inadvertidamente fazer com que as organizações percam os prazos de conformidade.
Solução do Feedly: pontuação estimada CVSS
Em resposta a esses desafios, a Feedly desenvolveu um Pontuação estimada CVSS para preencher a lacuna entre a identificação de CVE e a atribuição de pontuação CVSS, fornecendo às equipes de inteligência de ameaças um sistema de alerta precoce para monitorar, avaliar e priorizar CVEs com maior fidelidade.
Como o Feedly estima o CVSS
O Feedly usa uma abordagem multifacetada baseada em modelos de aprendizado de máquina para estimar pontuações CVSS. A estimativa é calculada com base no tipo de vulnerabilidade, descrição, complexidade do ataque e informações de exploração.
Fonte de dados e enriquecimento de CVE
- O Feedly coleta e enriquece dados CVE de diversas fontes, incluindo NVD, ENISAavisos de fornecedores e outras fontes OSINT de alta confiança para coletar informações de prova de exploração (PoE).
- Essa avaliação opera quase em tempo real, fornecendo insights instantâneos de CVE à medida que as informações emergem dessas fontes confiáveis.
O Feedly continua a atualizar sua estimativa CVSS até que o NVD atribua uma pontuação oficial; depois disso, não atualiza mais a estimativa do CVSS. As equipes de segurança devem usar a estimativa CVSS do Feedly como medida provisória e mudar para a pontuação oficial assim que estiver disponível.
Processo de previsão CVSS
Quando um artigo aparece no Feedly, ele é avaliado por uma série de modelos de aprendizado de máquina para analisar e prever CVSS com base no vetor de ataque, na descrição da vulnerabilidade e em CVEs anteriores com pontuações CVSS confirmadas. Conhecer esses vetores de ataque anteriores e sua relação com a pontuação CVSS com base em anos de dados coletados.
Processo de aprendizado de máquina
O Feedly implanta um sistema de modelos de aprendizado de máquina treinados em dados históricos onde as entradas são artigos que mencionam o CVE. Os resultados previstos representam o Categorias de NVD CVSS que são usados para calcular pontuações CVSS. O Feedly avaliará e pontuará vocabulário ponderado, pontos de dados históricos e padrões em artigos que mencionam CVEs específicos para chegar a pontuações estimadas de CVSS agregadas. O sistema CVSS Estimate da Feedly contém o seguinte processo estruturado:
1. Extração e pontuação de dados
A Feedly AI cria e mantém um conjunto de dados abrangente derivado de milhares de relatórios CVE anteriores. Cada ponto de dados é pontuado com base na sua “importância” em relação à pontuação do CVSS. Essas associações permitem que modelos de aprendizado de máquina identifiquem rapidamente vulnerabilidades com maior probabilidade de serem graves, com base nos pontos de dados coletados no CVE e em relatórios OSINT confiáveis.
2. Estimativa de probabilidade
O Feedly AI então prevê a probabilidade de um resultado específico, neste caso, a probabilidade de um CVE ter um Alto (7,0-10,0), Médio (4,0-6,9) ou Baixo (0,1-3,9) CVSS pontuação. Ele avalia dados históricos, determinando quais padrões de dados são indicativos de uma respectiva pontuação. Este mecanismo de aprendizado de máquina calcula a probabilidade de um CVE pertencer a uma dessas categorias com base na ponderação dessas palavras ingeridas das entradas de origem.
3. Agregação de decisões
Por último, o Feedly AI avalia combinações de pontos de dados coletados e agrega as previsões para determinar uma estimativa CVSS final. Este modelo de aprendizado de máquina pode capturar padrões complexos em dados para chegar a uma pontuação final estimada.
Onde acessar as pontuações da estimativa CVSS no Feedly
A estimativa CVSS do Feedly aparece nos cartões de insights CVE e no painel de vulnerabilidades, fornecendo às equipes de inteligência de ameaças uma maneira de rastrear e monitorar melhor as vulnerabilidades que afetam suas pilhas de tecnologia.
Painel de Vulnerabilidade
Ative a coluna Estimativa de CVSS em seu Painel de Vulnerabilidade para visualizar a pontuação CVSS estimada do Feedly para cada CVE. Conforme mostrado na imagem abaixo, mesmo quando uma pontuação oficial ainda não foi publicada, o Feedly fornece um CVSS estimado para ajudá-lo a avaliar a gravidade antecipadamente.
Esse recurso é especialmente útil ao verificar vários CVEs de uma só vez e aplicar filtros no painel para destacar apenas as vulnerabilidades mais relevantes e seu impacto estimado.
Cartões de insights CVE
Ao se aprofundar em um CVE específico, a linha do tempo do CVE nos cartões de insights do Feedly oferece um contexto valioso, incluindo a pontuação estimada do CVSS. No exemplo abaixo, o Feedly sinalizou o CVSS como ALTO antes mesmo de o NVD lhe atribuir oficialmente uma pontuação de 8,8.
Os cartões CVE Insights são gratuitos e estão disponíveis publicamente. Mesmo que você não seja cliente do Feedly, você pode explorá-los em feedly.com/cve para obter uma visão completa de 360° de qualquer CVE que você está rastreando.
Resumidamente…
Em setores onde os sistemas de alerta precoce são cruciais para uma resposta eficaz a ameaças, as equipes de inteligência de ameaças podem preencher a lacuna entre as atribuições oficiais de pontuação CVSS usando o recurso CVSS Estimate do Feedly, avançando para uma avaliação quase em tempo real de ameaças relacionadas à vulnerabilidade. Ao combinar enriquecimento de dados CVE, modelos de aprendizado de máquina e previsões de gravidade baseadas em dados, o CVSS Estimate da Feedly permite que as equipes identifiquem, avaliem e escalem vulnerabilidades críticas com eficiência, facilitando a tomada de decisões mais rápidas e informadas para proteger a pilha de tecnologia crítica de sua organização.
Experimente a pontuação estimada CVSS do Feedly no painel de vulnerabilidades
Se você quiser explorar mais as pontuações da estimativa CVSS, entre em contato com a equipe de consultoria de inteligência de ameaças da Feedly por meio do suporte empresarial em enterprise@feedly.com ou inicie uma avaliação gratuita.
Fonte da matériae créditos link






